
NIST SP 800-53 Security and Privacy Controls for Information Systems and Organizations
NIST SP 800-53
Стандартът NIST SP 800-53 "Security and Privacy Controls for Information Systems and Organizations е част от групата стандарти SP 800, съдържаща над 1300 документа на Националния институт за стандарти и технологии (NIST), САЩ. Разработен е от експерти по компютърна сигурност и поверителност в Националния институт по стандарти и технологии и е считан за "златен" стандарт по информационна сигурност, съдържащ препратки към много други стандарти в тази сфера.
NIST SP 800-53 е проектиран да осигури рамка от елементи, стратегии, системи и контролни механизми за нуждите и приоритетите на всяка организация по отношение на киберсигурността. Тъй като той не цитира и не изисква използването на специфични инструменти, механизми или производствени марки, той е гъвкав и актуален, независимо от възникващите нови технологии, системи или облачни ресурси.
За кого е предназначен NIST 800-53?
Съответствие с този стандарт е необходимо за всяка организация, която работи с федерални информационни системи, съвместно с американски агенции или с правителството на САЩ.
NIST SP 800-53 Контроли
Съгласно SP 800-53 Rev. 5 контролите са "описания на защитни механизми, подходящи за постигане на конкретните цели по сигурност и поверителност на организацията. Контролите се избират и прилагат от организацията така, че да удовлетворят системните изисквания".
Групите контроли съдържат основни контроли и пряко свързани с тях допълнителни контроли ("control enhancements"). Допълнителните контроли съдържат повече детайли и специфика по отношение на базовия контрол. Те следва да се прилагат в системи и работни среди, които изискват по-надеждна защита.
Контролите са систематизирани в 20 групи, които осигуряват оперативни, технически и управленски мерки за осигуряване на поверителността, целостта и сигурността на информационните системи.
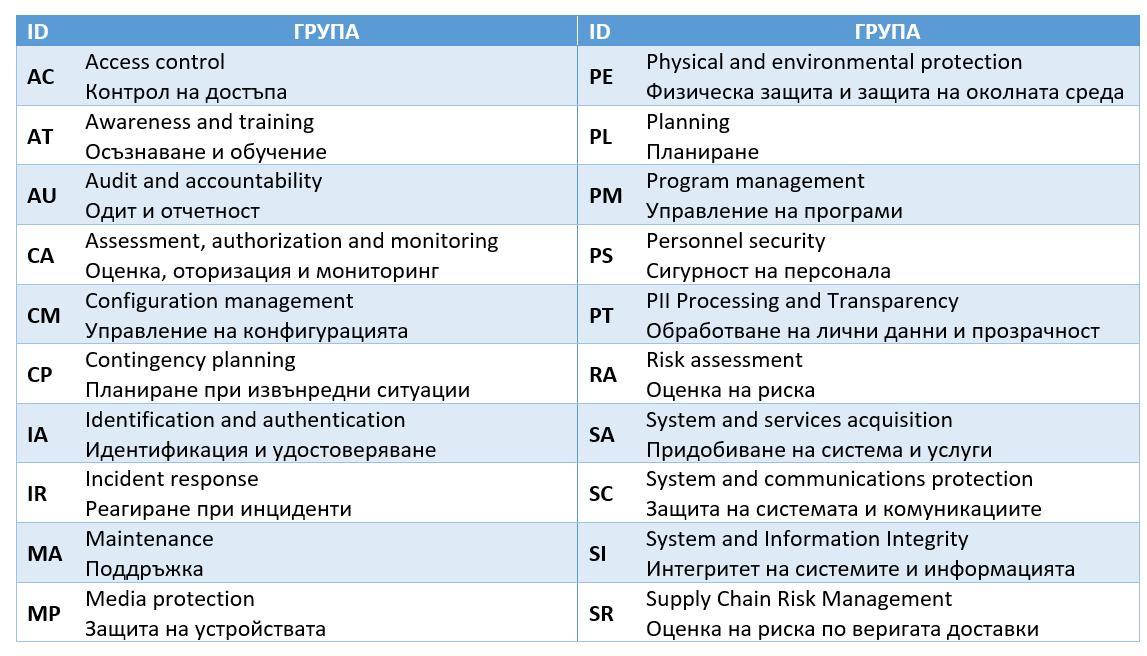
Тъй като SP 800-53 Rev. 5 има 20 контролни семейства, важно е да се приоритизират усилията на организацията въз основа на областите с най-голямо въздействие върху нейната сигурност и сигурността на заинтересованите страни. В среда, в която много служители работят в потенциално неоторизирани мрежи и приложения, включително от личните си устройства, пет от групите контроли са от особена важност, за да се осигури адекватна защита: контрол на достъпа, осъзнаване и обучение на служителите, управление на конфигурацията, одити и мониторинг.
Може ли NIST SP 800-53 да подобри системата за сигурност на вашата организация?
Да. Въпреки че е първоначалната идея е била да се използва от федералните правителствени агенции на САЩ, той може да помогне на организации във всички индустрии да подобрят сигурността на информационните си системи. NIST SP 800-53 съдържа набор от мерки за защита на сигурността и поверителността за всички видове изчислителни платформи, облачни системи, мобилни системи, индустриални системи и устройства тип "Интернет на нещата" (IoT, "Internet of Things").
В много случаи прилагането на NIST SP 800-53 ще помогне на организациите да осигурят съответствие с други разпоредби, отнасящи се до киберрисковете и информационната сигурност, които използват NIST като референтна рамка.
NIST SP 800-53 Security and Privacy Controls for Information Systems and Organizations
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


