
Service Organization Control Type 2
SOC 2
Организациите са изправени пред нарастваща среда на заплахи, което прави сигурността на информацията и данните основен приоритет. Едно нарушение на данните може да струва милиони, да не говорим за удара по репутацията и загубата на доверие на клиентите. Киберсигурността изисква да се определят рамки – ръководни принципи и добрите практики, които компаниите трябва да следват, за да гарантират сигурност на информацията. SOC 2, или Service Organization Control Type 2, е рамка за одит и атестация, разработена от Американския институт на дипломираните експерт-счетоводители (AICPA), която оценява контролите, свързани със сигурността, наличността, интегритета на обработката, конфиденциалността и поверителността на информацията. Основната ѝ цел е да гарантира, че доставчиците на услуги съхраняват и обработват клиентски данни по сигурен начин.
Докато стандарти като ISO/IEC 27001 и PCI DSS имат строги изисквания по отношение на контролите за киберсигурност, при SOC 2 това не е така. Всяка организация проектира и приема свои собствени контроли в зависимост от оперативния си модел и рисков профил. Независим одитор извършва оценка дали тези контроли отговарят на изискванията на SOC 2, като в резултат на одита се изготвя доклад, който описва доколко системите и процесите на организацията съответстват на приложимите критерии
SOC 2 определя изискванията за управление и съхраняване на клиентски данни въз основа на пет критерии за доверие в услугите (Trust Service Criteria, TSC):
Сигурност. Принципът на сигурността изисква защитата на данните и системите срещу неоторизиран достъп. Това може да включва прилагане на контрол на достъпа, защитни стени със строги правила за входящ и изходящ трафик, системи за откриване и реагиране при инциденти, както и използване на многофакторно удостоверяване.
Наличност. Този принцип изисква изграждане на системи, които осигуряват наличност на услугите в съответствие с бизнес изискванията и договорените нива на обслужване (SLA). Организациите следва да използват системи за мониторинг на мрежата и да разработват и поддържат планове за възстановяване при инциденти и бедствия.
Интегритет на обработката. Системите следва да функционират според предназначението си и да осигуряват коректна, контролирана и надеждна обработка на данните. Обработката трябва да бъде пълна, валидна, точна, навременна и оторизирана. Интегритетът на обработката не означава непременно липса на грешки, забавяния или уязвимости, а наличие на подходящи контроли, които гарантират, че процесите работят по предвидения начин и че отклоненията се откриват и управляват своевременно. Мониторингът на обработката на данни, съчетан с процедурите за осигуряване на качеството, подпомага поддържането на интегритета на обработката.
Конфиденциалност. Данните се считат за конфиденциални, когато достъп до тях имат само определени лица или групи. Това може да включва изходен код, потребителски имена и пароли, данни за платежни карти или бизнес планове и др. За спазване на този принцип, конфиденциалните данни трябва да бъдат криптирани, както в покой, така и по време на пренос, като се спазва принципът на най-малките привилегии, т.е. предоставяне само на минимално необходимите права за изпълнение на служебните задължения.
Поверителност. Събирането, съхранението, обработката и разкриването на каквато и да е лична информация (PII) трябва да съответстват на политиките за защита на личните данни на организацията, както и на Общоприетите принципи за поверителност (Generally Accepted Privacy Principles – GAPP), определени от AICPA. Необходимо е прилагане на строги контроли за защита на PII от неоторизиран достъп.
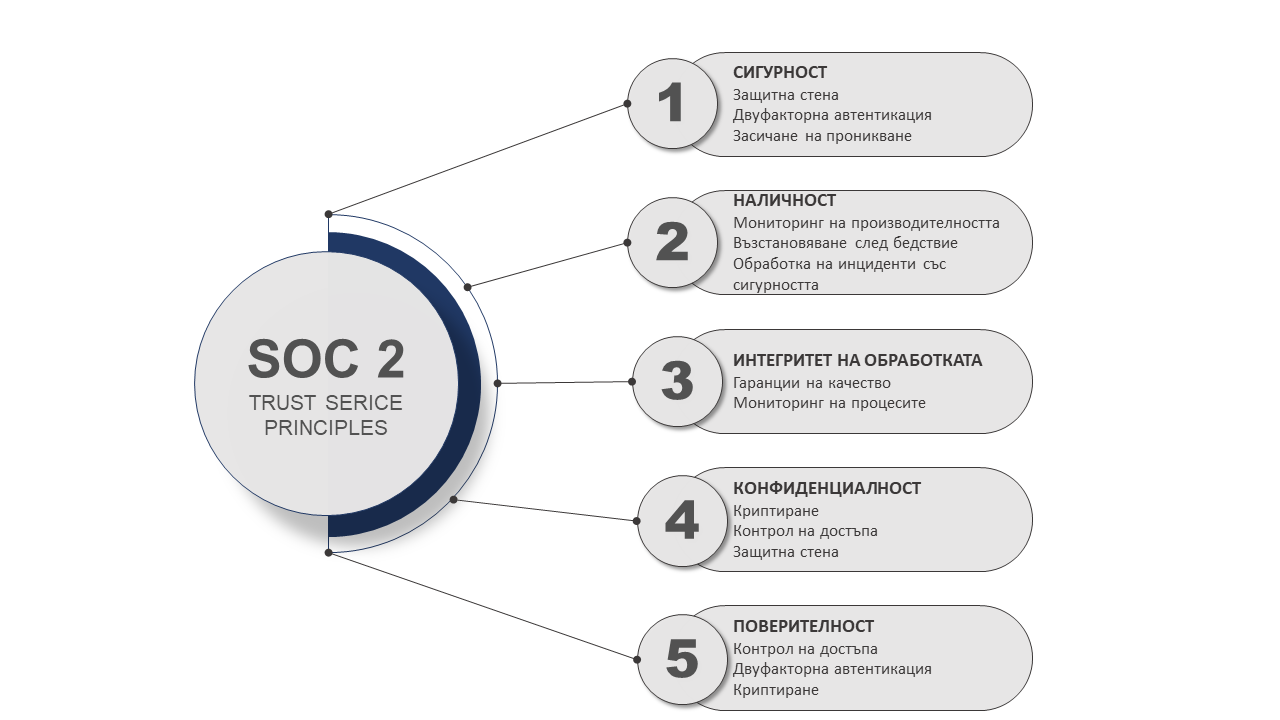
За да бъдат изпълнени петте принципа на TSC, организациите трябва да отговорят на въпроси, свързани с:
- Информационна сигурност: как се защитават данните от неоторизиран достъп и използване?
- Логически и физически контрол на достъпа: как се управлява и ограничава логическия и физическия достъп, за да се предотвратява неоторизирано използване?
- Системни операции: какви са и как се управляват системите за откриване и смекчаване на отклонения в процеса?
- Управление на промените: Как прилагате контролиран процес на управление на промените и предотвратявате неоторизирани промени?
- Намаляване на риска: как се идентифицира и намалява риска от прекъсване в бизнеса и услугите?
Видове SOC 2 доклади
Съществуват два основни вида SOC 2 доклади:
- SOC 2 тип I - оценява контролите на организацията в конкретен момент и отговаря на въпроса дали те са правилно проектирани;
- SOC 2 тип II - оценява ефективността на контролите за определен период от време (обикновено от 3 до 12 месеца) и показва дали те функционират както е предвидено.
Резултати от одита по SOC 2
Всяка организация, преминала одит по SOC 2, получава доклад, независимо от резултата. Одиторските становища могат да бъдат:
- становище без забележки (Unqualified Opinion): компанията е преминала одита без резерви и ограничения. Това означава, че контролите, които одиторът е проверил, са проектирани и работят точно както трябва;
- становище със забележки (Qualified Opinion): организацията преминава одита, но някои области изискват внимание. По време на одита една или повече контроли, включени в оценката, не са проектирани или внедрени по подходящ начин;
- отказ (Disclaimer Opinion): организацията не е предоставила на одитора достатъчно информация и те не са успели да съставят мнение дали отговаряте на изискванията на SOC 2;
- неблагоприятно становище (Adverse Opinion): организацията не отговаря на един или повече от стандартите за съответствие. Считани за най-ниското мнение в доклад на SOC 2, неблагоприятните мнения казват на клиентите, че не трябва да се доверяват на системите на организацията.
Кой има нужда от SOC 2 доклад?
Ако сте организация, предоставяща услуги, която съхранява, обработва или предава клиентски данни, SOC 2 докладът често е необходим, защото:
- подпомага изграждането на стабилна система от вътрешни контроли за сигурност;
- повишава доверието на клиентите и партньорите.
- показва зрелостта на организацията;
- демонстрира ангажимент към сигурността;
- осигурява силно конкурентно предимство.
Service Organization Control Type 2
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


