
Регламент за установяване на хармонизирани правила относно изкуствения интелект
Регламент (ЕС) 2024/1689
Регламентът влезе в сила на 1 август 2024 г., като се прилага поетапно и отделните групи задължения стават приложими на различни дати в периода между 2025 г. и 2030 г.
Основната цел на EU AI Act е да създаде балансирана рамка, която съчетава насърчаването на иновациите с изисквания за безопасност, прозрачност, защита на основните права и управление на рисковете, свързани с използването на изкуствен интелект.
Обхват на Регламента
Регламент (ЕС) 2024/1689 има широк териториален обхват и се прилага както за организации, установени в Европейския съюз, така и за определени организации извън ЕС, когато са изпълнени условията, посочени в Регламента, включително когато резултатът, произведен от AI системата, се използва в Европейския съюз.
Регламентът се прилага за:
- доставчици на AI системи – организации, които разработват AI система или я предоставят на пазара под свое име или търговска марка;
- внедрители (deployers) – организации, които използват AI системи в рамките на своята дейност;
- вносители и дистрибутори;
- упълномощени представители на доставчици извън ЕС;
- организации извън ЕС, когато резултатите от използването на AI системата се използват в Европейския съюз.
Подход, базиран на риска
Регламентът въвежда класификация на AI системите според нивото на риск:
1. Забранени AI практики (неприемлив риск)
Регламентът забранява определени приложения на изкуствения интелект, които се считат за неприемлив риск за основните права и безопасността.
Сред забранените практики са:
- използване на AI системи за социално оценяване (social scoring), когато попадат в обхвата на забраната;
- определени манипулативни техники, които използват уязвимости на лица и могат съществено да повлияят поведението им;
- определени форми на биометрична категоризация по чувствителни характеристики;
- използване на системи за разпознаване на емоции в работна среда и образователни институции, освен в изрично предвидени случаи;
- определени AI системи за предиктивно правоприлагане, когато оценката се основава единствено на профилиране или личностни характеристики;
- създаване на бази данни за лицево разпознаване чрез безразборно събиране на изображения от интернет или видеонаблюдение.
2. Високорискови AI системи
Високорисковите AI системи са основният обект на регулаторните изисквания по AI Act. Те включват AI системи, които попадат в обхвата на чл. 6 и са посочени в Приложение III към Регламента – например в областта на биометрията, критичната инфраструктура, образованието, заетостта, достъпа до съществени услуги, правоприлагането, миграцията, правосъдието и демократичните процеси, както и AI компоненти, използвани като част от продукти, регулирани от европейското законодателство за безопасност на продуктите съгласно Приложение I.
За високорисковите AI системи се въвеждат изисквания относно:
- система за управление на риска;
- качество и управление на данните;
- техническа документация;
- водене на записи и проследимост;
- човешки надзор;
- точност, устойчивост и киберсигурност;
- оценяване на съответствието;
- регистрация в европейски регистри, когато е приложимо.
3. AI системи с изисквания за прозрачност
За определени AI системи се прилагат изисквания за прозрачност съгласно чл. 50 от Регламента.
Тези изисквания включват, наред с друго:
- уведомяване на потребителите, когато взаимодействат с AI система;
- обозначаване на определени AI-генерирани или манипулирани съдържания, включително deepfake съдържание.
4. AI системи с минимален риск
За системите с минимален риск Регламентът не въвежда специфични задължителни изисквания, като насърчава доброволното прилагане на кодекси за добро управление и етични практики.
Изисквания към General-Purpose AI (GPAI) модели
Глава V от Регламента урежда моделите с общо предназначение (General-Purpose AI – GPAI), върху които могат да бъдат изграждани множество различни AI приложения.
Доставчиците на GPAI модели трябва да изпълняват изисквания, включително:
- подготовка на техническа документация;
- предоставяне на необходимата информация и документация на доставчиците на AI системи, които интегрират модела;
- спазване на изискванията относно авторското право;
- публикуване на резюме относно съдържанието, използвано за обучение на модела.
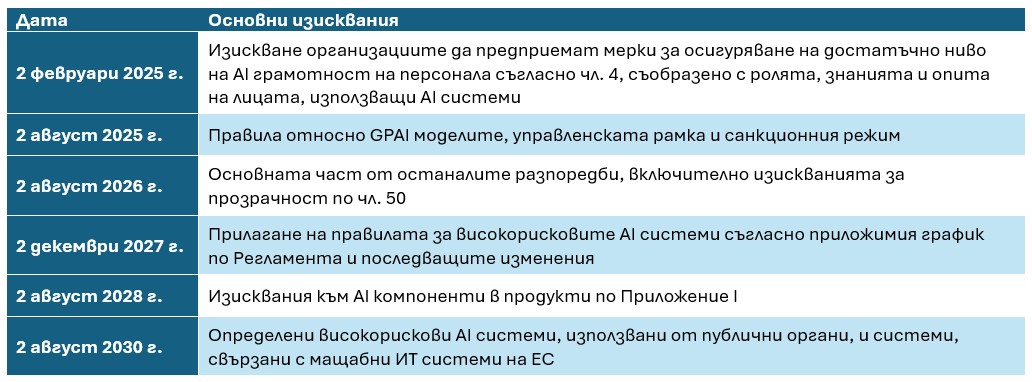
График на прилагане
Регламент (ЕС) 2024/1689 се прилага поетапно:
Санкции
EU AI Act предвижда административни санкции за нарушения на Регламента.
Максималните размери са:
- до 35 милиона евро или 7% от общия годишен световен оборот – за нарушение на забранените практики;
- до 15 милиона евро или 3% от оборота – за нарушение на други задължения по Регламента;
- до 7,5 милиона евро или 1% от оборота – за предоставяне на невярна или подвеждаща информация на компетентните органи.
В България се изгражда националната институционална рамка за прилагане на Регламента, включително определяне на компетентните органи и механизмите за координация. Регламентът е пряко приложим във всички държави членки и не изисква транспониране в националното законодателство.
Практически това означава, че всяка организация – независимо дали разработва, продава или просто използва AI инструменти в дейността си – трябва да си отговори на няколко въпроса: какви AI системи и инструменти се използват, в кои процеси, каква роля има организацията по смисъла на Регламента, попада ли някоя от системите в категорията "висок риск" и какви договорни, технически и организационни мерки са необходими спрямо доставчиците на тези решения.
Препоръчани стъпки за подготовка
Изграждане на регистър на използваните AI системи и инструменти в организацията; определяне на ролята по Регламента (доставчик, внедрител, вносител, дистрибутор); оценка дали някои от системите попадат в обхвата на високорисковите; въвеждане на вътрешни правила за използване на AI и обучение на служителите; преглед на договорите с доставчици на AI решения; изготвяне на необходимата документация за проследимост и отчетност.
За организации, които вече поддържат системи за управление по ISO 9001, ISO/IEC 27001 или ISO/IEC 27701, част от изискванията могат да бъдат интегрирани в съществуващите процеси за управление на риска, информационна сигурност и защита на личните данни. Специално разработеният за целта стандарт ISO/IEC 42001 (система за управление на изкуствения интелект – AIMS) предлага структуриран модел, който подпомага демонстрирането на процеси и механизми за съответствие с изискванията на Регламент (ЕС) 2024/1689.
Връзка с международни стандарти
EU AI Act не въвежда задължително сертифициране по международни стандарти. Въпреки това, стандарти като:
- ISO/IEC 42001 – система за управление на изкуствения интелект;
- ISO/IEC 27001 – система за управление на информационната сигурност;
- ISO/IEC 27701 – управление на информацията за поверителност;
- ISO 9001 – система за управление на качеството,
Съответствието с международни стандарти не замества задълженията по Регламент (ЕС) 2024/1689, но може да бъде част от цялостния модел за управление на AI риска.
Регламент за установяване на хармонизирани правила относно изкуствения интелект
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


