
ISO/IEC 42001:2023 (БДС ISO/IEC 42001:2024) Информационни технологии. Изкуствен интелект. Система за управление
ISO/IEC 42001
Какво представлява ISO/IEC 42001?
ISO/IEC 42001 е публикуван през декември 2023 г. от Международната организация по стандартизация (ISO) и Международната електротехническа комисия (IEC). Стандартът определя изискванията за създаване, внедряване, поддържане и непрекъснато подобряване на система за управление на изкуствения интелект (AI Management System – AIMS).
Както ISO 9001 определя рамката за управление на качеството, а ISO/IEC 27001 – за сигурността на информацията, ISO/IEC 42001 определя начина, по който организацията управлява целия жизнен цикъл на своите AI системи: от планирането и разработването (или избора на доставчик), през внедряването и мониторинга, до извеждането от експлоатация.
Стандартът е сертифицируем – организацията може да премине одит от акредитиран сертифициращ орган и да получи международно признат сертификат.
Структура и основни изисквания на стандарта
ISO/IEC 42001 следва хармонизираната структура на високо ниво (Harmonized Structure), позната от ISO 9001, ISO/IEC 27001 и ISO 45001 – клаузи 4 до 10:
- Контекст на организацията (кл. 4) – определяне на ролята на организацията спрямо AI системите (разработчик, доставчик, внедрител/ползвател), заинтересованите страни и обхвата на AIMS;
- Лидерство (кл. 5) – ангажимент на висшето ръководство и политика за изкуствен интелект;
- Планиране (кл. 6) – оценка на AI рисковете, оценка на въздействието на AI системите (AI System Impact Assessment) върху лица, групи и обществото, цели на AIMS;
- Поддръжка (кл. 7) – ресурси, компетентност на персонала, осведоменост, документирана информация;
- Дейности (кл. 8) – оперативно управление на жизнения цикъл на AI системите и контрол върху процесите, продуктите и услугите от външни доставчици;
- Оценяване на резултатността (кл. 9) – мониторинг, вътрешни одити, преглед от ръководството;
- Подобряване (кл. 10) – несъответствия, коригиращи действия, непрекъснато подобряване.
Приложение A – контроли за отговорен AI
Подобно на ISO/IEC 27001, стандартът съдържа Приложение A с референтни контроли (38 контрола в 9 групи), сред които:
- политики, роли и отговорности, свързани с AI;
- ресурси за AI системите – данни, инструменти, изчислителни ресурси, човешки ресурси и компетентност;
- оценка на въздействието върху лица и общество;
- управление на жизнения цикъл – цели на системата, проектиране, верификация и валидиране, внедряване, експлоатация и мониторинг;
- управление на данните – качество, произход (provenance) и подготовка на данните за обучение и работа;
- информация за заинтересованите страни – прозрачност, документация за потребителите, докладване на инциденти;
- използване на AI системи по предназначение и отговорно използване;
- отношения с трети страни – доставчици и клиенти по веригата на AI системата.
За кого е приложим ISO/IEC 42001?
Стандартът е приложим за всяка организация, независимо от размер и сектор, която разработва, предоставя или използва AI системи. На практика той е особено актуален за:
- софтуерни и технологични компании, разработващи или интегриращи AI функционалности в продукти и услуги;
- финансови институции и застрахователи – AI при кредитно оценяване, оценка на риска, откриване на измами, обслужване на клиенти;
- организации с високорискови AI системи по EU AI Act – AI в подбора и управлението на персонал, образованието, критичната инфраструктура, достъпа до съществени услуги;
- публични организации и доставчици на обществени услуги;
- организации, сертифицирани по ISO/IEC 27001, които разширяват системата си за управление към рисковете от изкуствения интелект.
ISO/IEC 42001 и EU AI Act
Регламент (ЕС) 2024/1689 (EU AI Act) е първата всеобхватна правна рамка за изкуствения интелект, с предвидени санкции до 35 млн. евро или 7% от световния годишен оборот. Задълженията се прилагат поетапно:
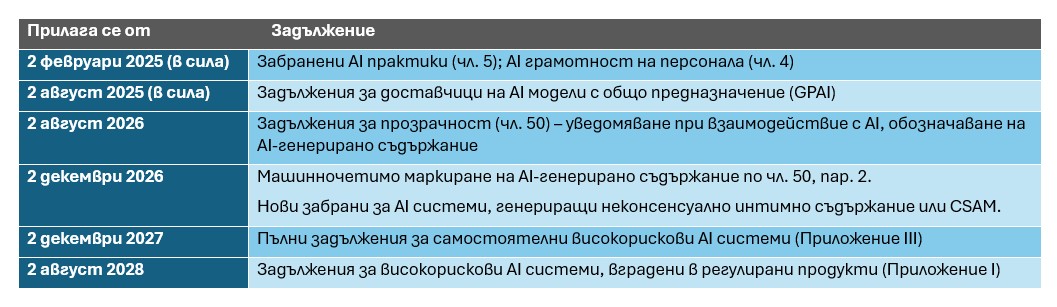
Сроковете отразяват измененията, приети с т.нар. Digital Omnibus за AI – одобрен окончателно от Съвета на ЕС на 29 юни 2026 г.; предстои публикуване в Официален вестник на ЕС, което не променя горните дати.
ISO/IEC 42001 не замества EU AI Act, но предоставя един от най-структурираните практически подходи за управление, документиране и доказване на мерките за съответствие. Стандартът покрива съществена част от изискванията на Регламента: управление на риска, качество и управление на данните, човешки надзор, прозрачност, техническа документация, мониторинг след внедряване и докладване на инциденти. Сертифицираната AIMS демонстрира пред регулатори, клиенти и партньори системен, проследим и одитиран подход към управлението на AI.
ISO/IEC 42001 и ISO/IEC 27001
Двата стандарта споделят обща структура и логика и са проектирани да работят заедно:
- контекст, управление на документирана информация, вътрешни одити и преглед от ръководството се надграждат, а не се дублират;
- методологията за оценка на риска се разширява с AI-специфични рискове и с оценка на въздействието върху засегнатите лица;
- когато AI системите обработват лични данни, AIMS се обвързва и с процесите по GDPR – включително връзка между AI Impact Assessment и оценката на въздействието върху защитата на данните (DPIA);
- възможна е интегрирана система ISO/IEC 27001 + ISO/IEC 42001 с общи процеси и комбиниран сертификационен одит – по-ниски разходи и по-малка административна тежест.
Ползи от ISO/IEC 42001
- Регулаторна готовност – системна подготовка за EU AI Act, вместо кампанийни усилия в последния момент;
- Управляеми рискове – контрол върху правните, репутационните и оперативните рискове: дискриминационни резултати, изтичане на данни, грешни автоматизирани решения, неконтролирано „shadow AI" използване;
- Конкурентно предимство – сертификатът все по-често присъства като изискване в тръжни процедури и договори с корпоративни клиенти, особено при доставка на софтуер и услуги с AI компонент;
- Доверие – независимо потвърждение пред клиенти, партньори и регулатори за отговорно използване на AI;
- Ясни вътрешни правила – кой, кога и как използва AI инструменти в организацията.
Често задавани въпроси за ISO/IEC 42001
Задължителна ли е сертификацията по ISO/IEC 42001?
Не, стандартът е доброволен. EU AI Act обаче създава задължителни изисквания, а ISO/IEC 42001 е най-структурираният начин те да бъдат изпълнени и демонстрирани. Все по-често сертификатът се изисква и от корпоративни клиенти при избор на доставчици.
Прилага ли се стандартът, ако само използваме готови AI инструменти, без да разработваме собствени?
Да. ISO/IEC 42001 е приложим и за организации, които единствено внедряват и използват AI системи на трети страни. EU AI Act също възлага конкретни задължения на внедрителите (deployers), не само на разработчиците.
Каква е разликата между ISO/IEC 42001 и EU AI Act?
EU AI Act е задължителен регламент с правна сила и санкции; ISO/IEC 42001 е доброволен стандарт за система за управление. Регламентът казва какво се изисква, стандартът дава рамката как организацията да го управлява системно и одитируемо.
Колко време отнема внедряването?
В зависимост от размера на организацията и броя и сложността на AI системите – обикновено между 3 и 8 месеца до готовност за сертификационен одит. При действаща система по ISO/IEC 27001 срокът е значително по-кратък.
Кой издава сертификата?
Сертификацията се извършва от независим акредитиран сертифициращ орган след одит на внедрената система. CONSEJO подготвя организацията за одита и съдейства по време на цялата процедура.
Отложени ли са сроковете по EU AI Act?
Частично. Задълженията за високорисковите системи бяха отложени до 2 декември 2027 г. (Приложение III), съответно 2 август 2028 г. (Приложение I) – окончателно одобрено от Съвета на ЕС на 29 юни 2026 г. Изискванията за AI грамотност и забранените практики обаче действат от февруари 2025 г., а задълженията за прозрачност – от 2 август 2026 г.
Как може да ви съдейства CONSEJO?
CONSEJO съдейства на организациите по целия път към ISO/IEC 42001 – по методологията, с която над 1000 наши клиенти изградиха своите системи за управление:
- Внедряване на системата за управление – gap анализ, разработване на документация, обучение, вътрешен одит и подготовка за сертификация;
- Обучение по AI грамотност съгласно чл. 4 от EU AI Act – задължение, което вече е в сила за всички организации, използващи AI;
- Външен AI Compliance Officer – абонаментна поддръжка на съответствието, по модела на нашата DPO услуга.
ISO/IEC 42001:2023 (БДС ISO/IEC 42001:2024) Информационни технологии. Изкуствен интелект. Система за управление
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


