
TISAX – механизъм за оценка на сигурността и надеждността на информацията в автомобилната индустрия
Създаден през 2017 г. от германската Асоциация на автомобилната индустрия (VDA) и Асоциация по сигурност на информацията (ENX), TISAX прилага изискванията на международния стандарт за сигурност на информацията ISO/IEC 27001 като към тях е добавен специално разработен от VDA каталог за оценка на информационната сигурност (ISA), който съдържа въпроси и изисквания за гарантиране на високите стандарти за сигурност в автомобилната индустрия.
Как работи TISAX?
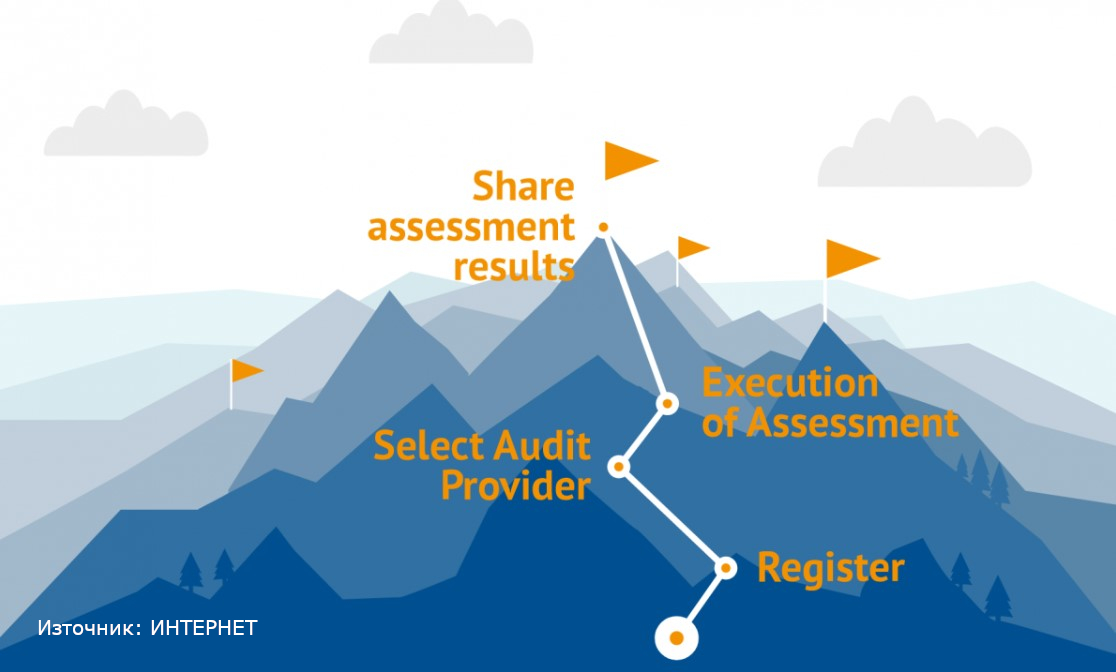 Процесът на присъединяване и оценка по TISAX включва четири основни стъпки:
- Регистрация – Записване на компанията като участник в TISAX и определяне на обхвата на оценката.
- Избор на одитираща организация – Избор на лицензирана организация за провеждане на одита.
- Оценка по TISAX – Провеждане на одита съгласно изискванията на TISAX.
- Обмен на резултати – Споделяне на резултатите от оценката в мрежата на с други участници в мрежата чрез платформата TISAX Exchange.
Защо да покриете изискванията на TISAX?
- Задължително за германските автомобилни компании: Водещи производители като BMW, Daimler и Volkswagen изискват от своите доставчици да бъдат сертифицирани по TISAX, за да гарантират високо ниво на информационна сигурност;
- Глобален стандарт: TISAX се утвърждава като основен стандарт за сертифициране в автомобилната индустрия и управление на информационната сигурност;
- Разпространение: Още със стартирането си TISAX привлича интереса на автомобилната индустрия и вече над 3000 компании от повече от 40 държави са част от мрежата на TISAX;
- Спестяване на време и ресурси: Одитираната компания може да сподели своите резултати с множество партньори, което намалява необходимостта от повторни одити и оптимизира разходите.
Ако вашата компания е част от автомобилната верига за доставки, покриването на изискванията на TISAX е не само препоръчително, но и решаващ фактор за успех на пазара. Спазването на изискванията на TISAX не само ще повиши доверието на вашите клиенти и партньори, но и ще ви помогне да оптимизирате процесите по управление на сигурността на информацията.
Източник: www.portal.enx.com
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


