
ISO/IEC 27071 - Сигурност и доверие между устройства и услуги
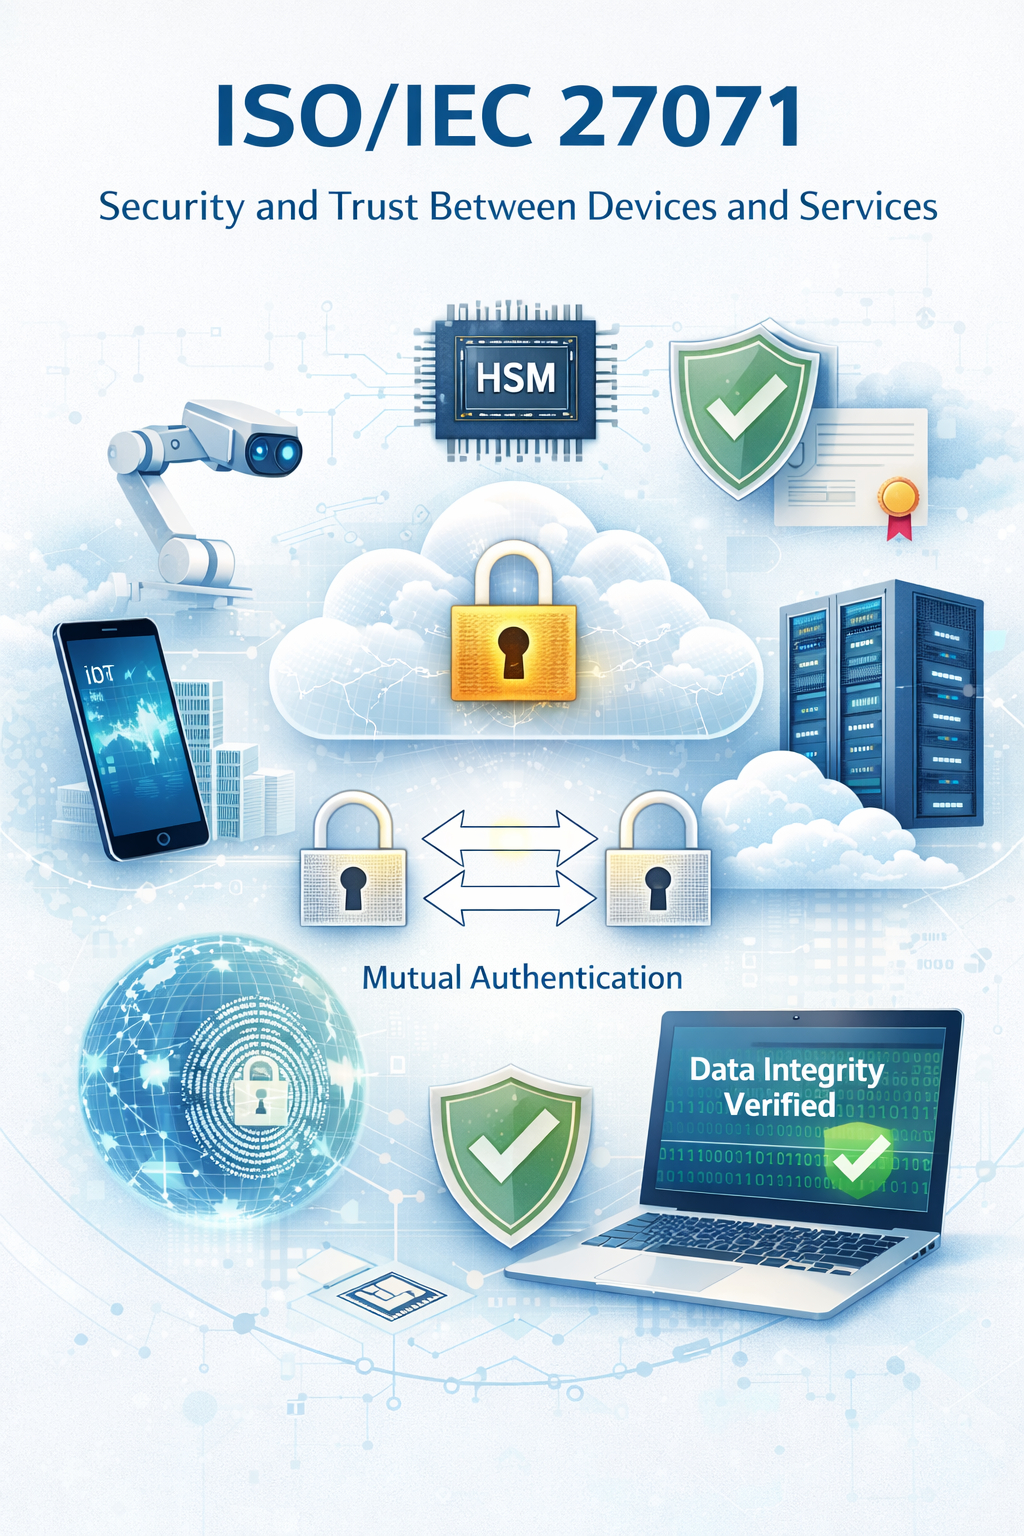 С бързото развитие на Интернет на нещата (IoT), облачните услуги, мобилните приложения, изкуствения интелект и разпределените системи, сигурната комуникация между устройства и услуги се превръща в критичен елемент на киберсигурността. В този контекст ISO/IEC 27071:2023 предоставя международно призната рамка и препоръки за установяване на надеждни (trusted) връзки между устройства и услуги, базирани на хардуерни механизми за сигурност.
Обхват и цел на стандарта
ISO/IEC 27071 предоставя рамка и препоръки за сигурност, насочени към изграждането на доверие между:
- крайни устройства (IoT устройства, мобилни устройства, индустриални контролери, сървъри);
- услуги (облачни платформи, backend системи, дигитални услуги).
- устройството комуникира с истинската, легитимна услуга;
- услугата получава данни от авторизирано и некомпрометирано устройство;
- данните са автентични и с гарантирана цялост.
Защо криптираният канал не е достатъчен
В практиката често се разчита на протоколи като TLS/SSL, които осигуряват криптиране на комуникацията. ISO/IEC 27071 подчертава, че това не е достатъчно, защото:
- криптираният канал не гарантира, че данните идват от правилното устройство;
- не предотвратява използването на неоторизирани или компрометирани устройства;
- не осигурява доказателство за състоянието на средата, в която работи устройството.
Ключови компоненти в ISO/IEC 27071
1. Хардуерен модул за сигурност (HSM) и Root of Trust
В основата на надеждната връзка стои хардуерен корен на доверие (Root of Trust), реализиран например чрез:
- HSM;
- TPM (Trusted Platform Module);
- Secure Enclave / Secure Element.
2. Идентичност на устройства и услуги
Стандартът препоръчва:
- уникална, криптографски защитена идентичност;
- издаване на идентичности от доверени страни (например сертификационни органи);
- използване на PKI инфраструктура.
3. Взаимна автентикация и установяване на ключове
ISO/IEC 27071 препоръчва взаимна (mutual) автентикация, при която:
- устройството удостоверява услугата;
- услугата удостоверява устройството.
4. Дистанционно удостоверяване (Remote Attestation)
Remote attestation позволява на услугата да провери:
- дали устройството работи с доверен фърмуер;
- дали средата не е компрометирана;
- дали средата отговаря на предварително дефинирано доверено състояние преди приемането и обработката на данните.
5. Цялост и автентичност на данните
Данните, които:
- се събират от сензори;
- се въвеждат от потребители;
- се генерират от алгоритми,
Приложими сценарии
ISO/IEC 27071 е приложим в широк кръг от случаи, включително:
- IoT платформи и „умни“ устройства;
- индустриални системи и OT среди;
- облачни услуги;
- мобилни приложения с високи изисквания за сигурност;
- системи с критична инфраструктура.
Връзка с други стандарти
- ISO/IEC 27001 – управление на информационната сигурност (ISMS);
- ISO/IEC 27002 – контроли за сигурност;
- ISO/IEC 27070 – виртуализирани roots of trust.
Полза за организациите
Прилагането на ISO/IEC 27071 помага на организациите:
- да намалят риска от неоторизирани или компрометирани устройства и данни;
- да изградят доверие в разпределени системи;
- да повишат зрелостта на киберсигурността си;
- да отговорят на изискванията на клиенти и регулатори.
ISO/IEC 27071 предоставя ясен и структуриран подход за изграждане на доверие в съвременни, разпределени дигитални системи. За организации, които разчитат на автоматизиран обмен на данни между устройства и услуги, стандартът е ключов инструмент за повишаване на устойчивостта и сигурността на техните платформи.
ISO/IEC 27071:2023 Киберсигурност. Препоръки за сигурност за установяване на надеждни връзки между устройства и услуги
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


