
Нова версия на ISO/IEC 27002
Какво се променя в ISO/IEC 27002?
Новият ISO/IEC 27002:2022 има 93 контроли, разпределени в 4 групи, както и две приложения:
- Организационни (клауза 5);
- Свързани с човешките ресурси (клауза 6);
- Свързани с физическата сигурност (клауза 7);
- Технологични контроли (клауза 8);
- Приложение A – Използване на атрибути;
- Приложение B – Съответствие с ISO/IEC 27002:2013.
Новите контроли са:
- Разузнаване за заплахи;
- Информационна сигурност при използване на облачни услуги;
- ICT готовност за непрекъснатост на бизнеса;
- Мониторинг на физическата сигурност;
- Управление на конфигурацията;
- Изтриване на информация;
- Маскиране на данни;
- Предотвратяване на изтичане на данни;
- Дейности по наблюдение;
- Уеб филтриране;
- Сигурно писане на код.
Контролите вече имат пет типа „атрибут“, за да се категоризират по-лесно:
- Тип контрол (превантивен, разпознаващ, коригиращ);
- Свойства на информационната сигурност (поверителност, цялост, наличност);
- Концепции за киберсигурност (идентифициране, защита, откриване, реагиране, възстановяване);
- Оперативни възможности (ръководни дейности, управление на активи и др.);
- Домейни на сигурност (управление и екосистема, защита, отбрана, устойчивост).
Как ще се отрази това на организациите, прилагащи ISO/IEC 27001?
Като част от процеса на управление на риска, ISO/IEC 27001:2013 ви позволява да избирате контроли, стига да ги сравнявате с приложение А и да документирате причините за вашия избор. Очаква се версията на ISO 27001 от 2022 г. да бъде до голяма степен подобна на тази от 2013 г., като ще има нова версия на приложение А, което ще отразява контролите в новия ISO 27002.
Докато новата версия на ISO 27001 не бъде публикувана, Декларацията за приложимост все още трябва да се позовава на Приложение A на ISO 27001:2013, а контролите в ISO 27002:2022 ще бъдат алтернативен набор, който ще трябва да сравните със съществуващото приложение А.
Какво означава това за организации, които вече са сертифицирани по ISO 27001:2013?
Противно на повечето очаквания, ISO няма да пусне изцяло нов ISO 27001:2022. Вместо това ще има изменение на ISO/IEC 27001:2013 (наречено ISO/IEC 27001:2013/DAMD 1), в което Приложение А ще бъде заменено с нормативна версия на 93-те нови контрола от ISO 27002:2022.
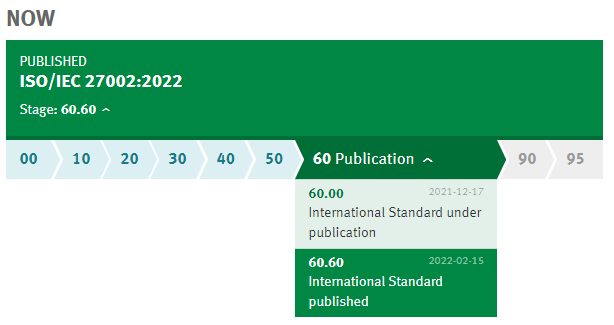
Обикновено има двегодишен преходен период за сертифицираните организации, за да преразгледат своята система за управление, така че да съответства на новата версия на стандарта. В случая обаче не е необходимо да чакате излизането на актуализирания ISO/IEC 27001:2013/DAMD 1, тъй като той ще бъде изцяло съобразен с контролните механизми, описани и групирани във вече публикувания ISO/IEC 27002:2022.
Източник: iso.org
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


