
ISO/IEC 27018:2025 – повишена защита на личните данни в облака
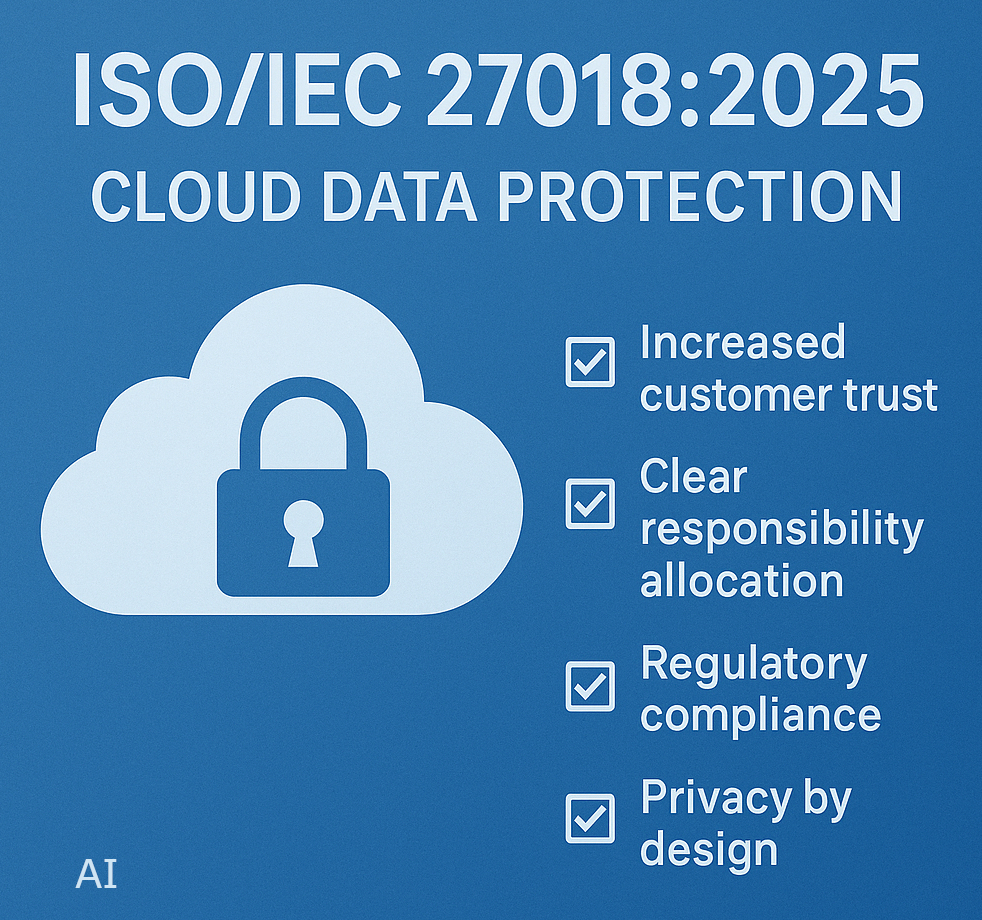 Август 2025 г. – Международната организация по стандартизация (ISO) и Международната електротехническа комисия (IEC) публикуваха третото издание на стандарта ISO/IEC 27018:2025 Guidelines for protection of personally identifiable information (PII) in public clouds acting as PII processors. Новото издание съдържа актуализирани насоки за защита личната информация за идентифициране (ЛИИ, PII) в публични облаци, когато доставчикът действа като обработващ лични данни (PII processor).
Стандартът е част от семейството ISO/IEC 27000 и надгражда ISO/IEC 27001 и ISO/IEC 27002, като добавя конкретни контролни механизми и добри практики за доставчици на облачни услуги (Cloud Service Providers – CSPs), които обработват ЛИИ от името на своите клиенти. Основната му цел е да гарантира, че организацията защитава информационните активи, поверени ѝ от клиентите, по начин, който е сигурен, прозрачен и съответства на най-добрите международни практики..
Какво включва ISO/IEC 27018:2025?
- Съответствие с ISO/IEC 27002:2022 – новото издание е синхронизирано с актуализацията от 2022 г., за да осигури единна структура и терминология.
- Annex A – набор от допълнителни контроли и насоки, предназначени да отговорят на изискванията за защита на публичните облачни данни, които не са обхванати от съществуващия контролен набор по ISO/IEC 27002, организирани в съответствие с принципите за неприкосновеност на личния живот на ISO/IEC 29100.
- Нов “Annex B” – разширено ръководство за внедряване – предоставя допълнителни практически насоки за по-успешно прилагане на контроли.
- Засилен фокус върху принципа „privacy by design“ – вграждане на защита на личните данни още от етапа на проектиране.
- Повече прозрачност и отчетност при работата с ЛИИ.
Защо тези промени са важни?
- Улеснена интеграция – сходната структура с ISO/IEC 27002:2022 подпомага изграждането на съвместими ISMS системи и контролни рамки.
- По-практично приложение – новото Приложение B подобрява готовността за одити и ефективността на внедряване.
- Демонстрация на ангажимент – преминаването към най-новото издание показва ориентация към съвременни и признати добри практики.
Приложимост към PII processor и PII controller
Основният фокус на стандарта е върху доставчиците на облачни услуги (PII processors), които управляват ЛИИ от името на клиентите си. Въпреки това, голяма част от контролните механизми и насоки са приложими и за администраторите на ЛИИ (PII controllers). Те обаче, в повечето случаи, имат и допълнителни задължения, които не са обхванати от ISO/IEC 27018:2025.
Сред основните предимства от прилагането на стандарта са:
- повишаване на доверието на клиентите;
- ясно разпределение на отговорностите между администратори и обработващи данни;
- по-лесно постигане на съответствие с регулаторни и договорни изисквания;
- насърчаване на принципа „privacy by design“ („поверителност по дизайн“).
👉 КОНСЕХО има дългогодишен опит в сферата на киберсигурността и ISO стандартите и подпомага организациите при внедряването на международни практики. Нашият екип ще ви съдейства за плавен преход към ISO/IEC 27018:2025, включително оценка на готовността и съответствието, за да гарантирате нормативна сигурност, да извлечете максимална стойност от стандарта и да изградите устойчиво доверие в дигиталната среда.
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


