
Тестване на информационни системи - Пенетрейшън тест, тестване за уязвимости, социално инженерство, превенция от DoS атаки
Пенетрeйшън тест (тест за проникване в системи)
МРЕЖОВИ ПЕНЕТРЕЙШЪН ТЕСТ (Netowork penetration test)
Пенетрейшън тестът (penetration test) представлява метод за оценка сигурността на ИТ системи чрез идентифициране на уязвимости, които могат да бъдат използвани от злонамерени лица. Основната цел е да се идентифицират слабите точки, които биха могли да предоставят неоторизиран достъп до вашите информационни системи и/или други конфиденциални данни.
Нашият екип може да предотврати потенциални пробиви, като идентифицира заплахите и предложи адекватни мерки за управление на уязвимостите, преди злонамерени хакери да успеят да ги използват. Пенетрейшън тестът може да се извърши както отвътре, така и отвън на организацията, анализирайки вашите локална и глобална мрежи. Оценяваме нивото на защита на вашата вътрешна и публично достъпна мрежа. Способни сме да създадем виртуална топология на вашите сървъри, рутери, суичове, точки за достъп, защитни стени, IPS/IDS устройства и други. След проучване на наличните устройства във вашата мрежа, проверяваме тяхната актуалност и тестваме всички потенциални уязвимости за намерените услуги и протоколи. Тестваме дали вашата конфиденциална информация е криптирана с достатъчно силни алгоритми, които предотвратяват неоторизиран достъп.
 Мрежовите тестове също така включват проверка на фърмуеъра и стоковия софтуер, който е инсталиран на различните устройства.
В резултат на пенетрейшън теста ще получите възможност да видите системите си, както от гледна точка на хакер, така и на опитен професионалист по мрежова сигурност, което ще ви помогне да откриете областите, в които можете да подобрите сигурността си. Нашите експерти изготвят писмен доклад с необходимите насоки за ефективно отстраняване на всички открити проблеми.
Подходът на КОНСЕХО включва около 80% ръчно тестване и 20% автоматизирано тестване. Въпреки че автоматизираните тестове осигуряват ефективност и бързина в процеса на теста, те са най-подходящи по време на началните фази на теста за проникване.
Уеб приложение (или web application, web app) е софтуерно приложение, което работи в уеб браузър и не изисква инсталиране на потребителското устройство. То използва интернет за предоставяне на функционалност и обикновено се достъпва чрез URL адрес. Пример за уеб приложение са порталите за онлайн разплащания или банкиране, уеб сайтове, които се управляват от системи за управление на съдържанието (като WordPress, Joomla, Mambo и др.), сайтовете за електронна търговия, софтуерната система за контрол на версиите (известна още като SVN), уеб услуги и т.н.
Уеб приложенията са също сред любимите цели на хакерите, които използвайки относително прости уязвимости, могат да получат достъп до конфиденциална информация.
Според статистиката, над 80% от всички пробиви са резултат от уязвимости на уеб приложения. В много случаи слабите места, които водят до сериозни пробиви, са напълно игнорирани, както от автоматизираните, така и от конвенционалните методи за тестване. В други ситуации дупките в сигурността са идентифицирани, но неправилно приети за непробиваеми, поради наличието на защитни технологии.
 Често срещано погрешно схващане е, че параметризираните заявки могат да премахнат риска от инжектиране на зловреден код в базата данни. Истината е, че ако параметризираните заявки не са изградени правилно, експлоатацията остава възможна.
Друго погрешно разбиране е, че защитните стени на уеб приложенията осигуряват защита срещу атаки. Всъщност тези защитни стени предпазват само от атаки, за които са конфигурирани, и са напълно неефективни срещу нови методи на атака.
Практиката показва, че организацията трябва да извършва проверка на уеб приложенията в допълнение към редовните оценки на сигурността, за да гарантира тяхната защитеност.
Най-големият риск за една организация, е да приеме, че е защитена, без да проверява и тества използваните защитни механизми.
ТЕСТОВЕ ЗА СОЦИАЛНО ИНЖЕНЕРСТВО
Социалното инженерство е метод, използван за манипулиране на хора с цел да се получи конфиденциална информация, достъп до системи или ресурси, или да се извършат определени действия. Тези техники могат да включват измами, лъжливи представяния, психология и други стратегии за манипулация. Тестовете за социално инженерство обикновено се използват от компании и организации, за да оценят уязвимостта на служителите си към манипулации и измами. Важно е да се подчертае, че такива тестове трябва да се провеждат етично и с разрешение на ръководството на организацията.
КОНСЕХО предлага четири основни области на социално инженерство, в които може да бъде тествана човешката податливост на убеждаване, внушение и манипулация:
Имейл фишинг

Имейл фишингът, който КОНСЕХО ще извърши, провокира персонала да посети непознати уебсайтове, да разкрие чувствителна информация, или казано по-просто – да извърши действие, което служителите обикновено не биха направили.
Обмен на поверителна информация по телефона се случва почти постоянно, както и при останалите комуникационни канали. Обикновено се смята, че чуването на гласа на дадено лице по телефона е достатъчно потвърждение на неговата самоличност. Тази слабост все по-често се използва от злонамерените лица, които пренасочват усилията си от от социалното инженерство чрез имейли към телефонни обаждания.
Чрез телефонна комуникация КОНСЕХО ще провери доколко вашите служители са склонни да разкрият чувствителна информация за организация ви, или да извършат действия, които биха могли да накърнят вашите интереси – умишлено, или не.
Физическо социално инженерство
КОНСЕХО е специализирано и в извършването на тестове за социално инженерство на място – във вашата организация. Тестът се провежда в реална физическа среда, като нашите експерти взаимодействат с персонала пряко (явно) или непряко (скрито). Основната цел е да се идентифицират слабости в контрола на физическия достъп до сгради и информация.
Като част от извършваната проверка, нашите експерти се представят като служители на доставчици, бизнес партньори и дори за членове на семействата, за да провокират персонала да разкрие конфиденциална фирмена информация или да осигури достъп до зони, забранени за външни лица.
Защита от DOS атаки
DoS (Denial of Service) атаката е тип кибератака, при която нападателят се опитва да направи дадена компютърна система, услуга или мрежа недостъпна за легитимни потребители.
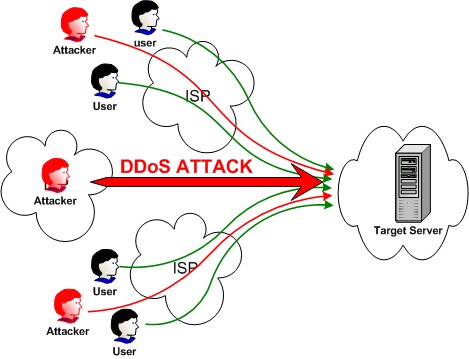 DoS атаките (Отказ на услуга) са актуален тип хакерски атаки, чиято цел е да направят дадена услуга или инфраструктура недостъпна чрез претоварване на системата. Тези атаки изчерпват ресурсите на системите чрез генериране на огромно количество трафик, което запълва капацитета на мрежовите канали и натоварва хардуера и софтуера до степен, при която те не могат да отговарят на легитимни заявки.
DoS атаките се наблюдават все по-често и представляват сериозно предизвикателство за сигурността на организации от всякакъв мащаб.
Макар че не са новост, методите за тяхното провеждане и маскиране значително са еволюирали. Днес те включват дистрибутирани (DDoS) и дистрибутирани рефлекторни (DRDoS) атаки, които трудно могат да бъдат предотвратени с традиционните решения за сигурност.
Експертите на КОНСЕХО могат да ви помогнат да изградите сигурна защита от DoS атаки чрез модерни технологични решения, които намаляват риска от всякакви форми и мащаби на атаките, включително тези, насочени към масовите мрежови протоколи.
Тестване на информационни системи - Пенетрейшън тест, тестване за уязвимости, социално инженерство, превенция от DoS атаки
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


