
Връзка между NIS 2 и ISO 27001
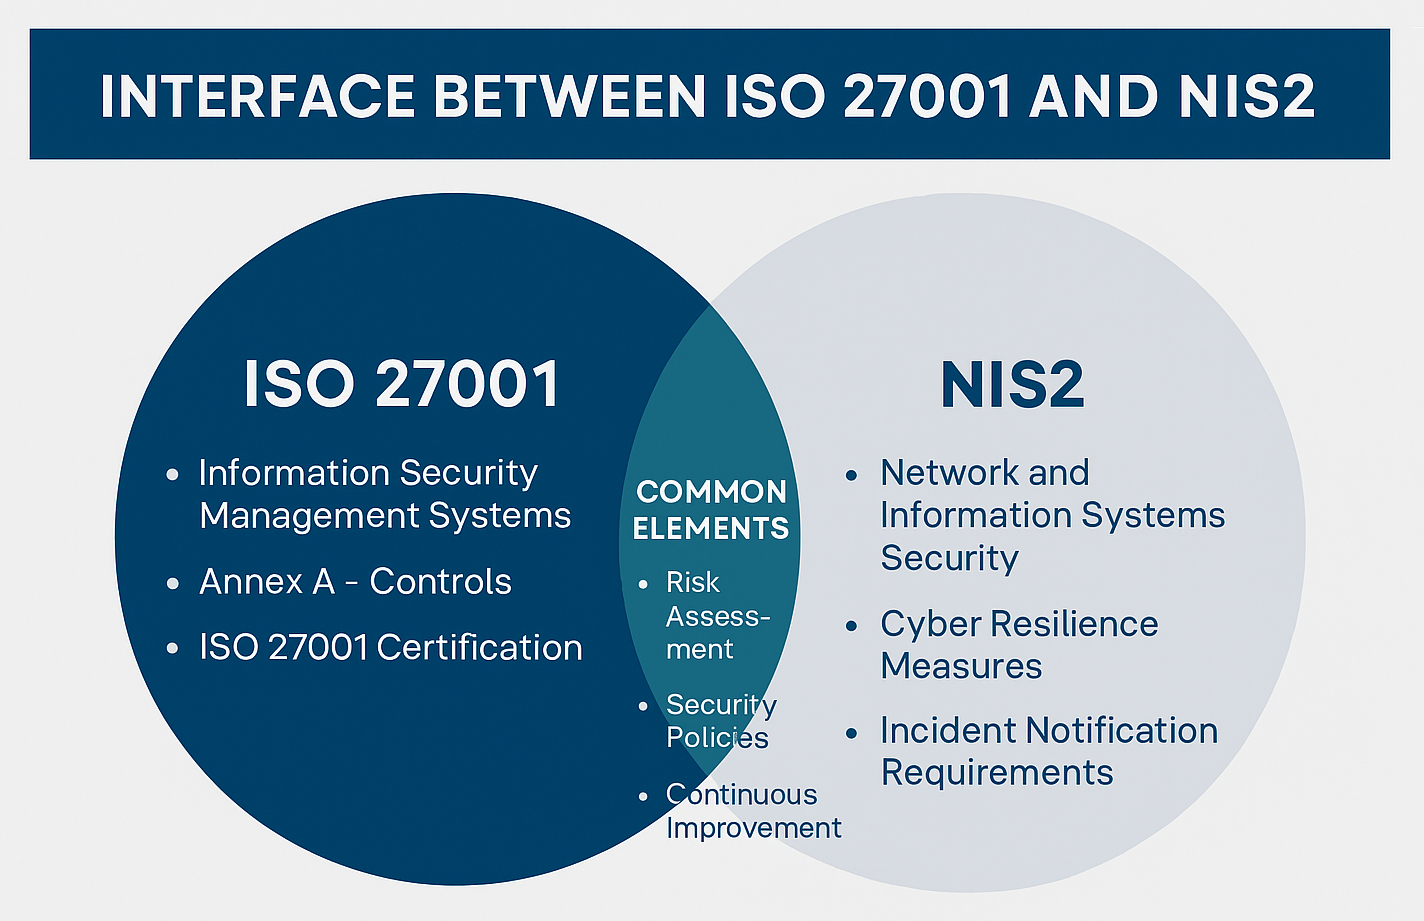
 Директива (ЕС) 2022/2555, която има за цел да засили киберсигурността в държавите членки на Европейския съюз, влиза в сила на 17 октомври 2024 г. С наближаването на крайния срок за прилагане на разпоредбите на европейската директива, организациите, попадащи в разширения обхват, се подготвят да изпълнят новите регулаторни правила. Директивата, известна още и като NIS2, цели да постигне високо общо ниво на киберсигурност в държавите членки, но ще засегне и субекти извън Общността – организации, които оперират на територията на Евросъюза. Познавайки взаимовръзката между NIS 2 и ISO/IEC 27001, относимите субекти ще могат да оптимизират усилията си за постигане на съответствие и да повишат защитата си срещу киберзаплахи. ISO/IEC 27001, от друга страна, е утвърден международен стандарт, който предлага на организациите доброволна рамка за създаване, осъществяване, поддържане и непрекъснато подобряване на система за управление на сигурността на информацията (СУСИ). Съответствие с ISO/IEC 27001 означава внедряване на надеждна система за управление на сигурността на информацията, която защитава конфиденциалността, интегритета и наличността на информационните активи.
Привеждането в съответствие с NIS 2 може да изисква значителни усилия, но внедряването на ISO/IEC 27001 улеснява процеса на преход. Въвеждането на система за управление на киберсигурността и сигурността на информацията съгласно ISO/IEC 27001 предоставя ефективна рамка за управление, която може да послужи като основа за съответствие с изискванията на NIS 2.
Етапите на внедряване на изискванията могат да включват следните основни стъпки:
1. Оценка на състоянието: Оценка на съществуващите политики, процедури, технологии и практики в организацията. Идентифициране на рисковите зони и областите, изискващи подобрение, както и необходимите промени, които трябва да бъдат извършени за постигане на съответствие.
2. Изготвяне на правила и процедури: ISO/IEC 27001 предоставя структуриран подход за управление на рисковете за сигурността на информацията, обхващащ политики, процедури, технически мерки и програми за повишаване на осведомеността на служителите. Този стандарт е основен инструмент за подготовка на организацията за съвместимост с NIS 2.
3. Контрол на спазването на изискванията: Успешното прилагане на новите правила и процедури може да се установи чрез провеждане на вътрешен одит на бизнес процесите. Одитът се извършва чрез проследяване на всички процеси, свързани с изпълнението на изискванията. Основните му цели са свързани с преглед и анализ на съответствието на процесите, механизмите и контролите, внедрени от организацията за защита на информационните активи, с нормативните изисквания и подпомагане на организацията да направи необходимите корекции в политиките и процедурите, за да гарантира, че СУСИ е ефективна и актуална в контекста на възникващите заплахи и промените в средата.
Комбинирането на ISO/IEC 27001 с изискванията на NIS 2 предоставя на организациите солидна основа за повишаване на нивото на киберсигурност и за спазване на новите регулаторни изисквания. Този подход не само улеснява процеса на съответствие, но и укрепва общата сигурност на информационните активи на организацията.
КОНСЕХО предлага пълен набор от услуги, които ще ви помогнат да постигнете съответствие с изискванията на директивата NIS 2 и международния стандарт ISO/IEC 27001. Нашият опит и експертиза в областта на киберсигурността и управлението на информационната сигурност ще ви помогнат да подобрите своята киберсигурност и да постигнете устойчиво съответствие с регулаторните изисквания. С нашата подкрепа ще можете да защитите своите информационни активи, да минимизирате рисковете и да отговорите на регулаторните изисквания по ефективен и ефикасен начин. Свържете се с нас, за да обсъдим вашите нужди и да разработим индивидуално решение за вашата организация.
Directive (EU) 2022/2555 - EUR-Lex (europa.eu)
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


