
NIS2 (Директива (ЕС) 2022/2555)
Директивата, наричана накратко NIS2, замени Директива (ЕС) 2016/1148 (NIS1). Директивата влезе в сила на 16 януари 2023 г. (20 дни след публикуването в ОВ от 27 декември 2022 г.). В България директивата е транспонирана чрез изменение на Закона за киберсигурност (ЗКС), обнародвано в ДВ, бр. 17 от 13 февруари 2026 г., като въведе нови и значително по-строги изисквания.
NIS2 определя основната рамка за мерките за управление на риска за киберсигурността и задълженията за докладване във всички сектори и дейности, които попадат в нейния обхват
Какво е новото?
Обхват на NIS2 / ЗКС
Директива (ЕС) 2022/2555 установява основната рамка за управление на риска в областта на киберсигурността и за задълженията за докладване във всички сектори, обхванати от нея.Законът за киберсигурност (ЗКС) определя националната рамка за управление на риска в областта на киберсигурността и задълженията за докладване на инциденти в Република България.
Изискванията се отнасят преди всичко за публични и частни субекти от икономическите сектори, посочени в Приложение I и Приложение II на ЗКС, които отговарят на критериите за средно или голямо предприятие по чл. 3, ал. 1 от Закона за малките и средните предприятия (ЗМСП), при което не се прилага чл. 4, ал. 9 ЗМСП (партньорски и свързани предприятия). Конкретно:
- Съществен субект: субект от Приложение I с над 250 заети и годишен оборот над 50 млн. € или балансова сума над 43 млн. € (чл. 4а, ал. 1, т. 1 ЗКС);
- Важен субект: субект от Приложение I или II с 50–249 заети и оборот/баланс 10–50 млн. € (чл. 4а, ал. 2 ЗКС).
В обхвата на ЗКС попадат и субекти, независимо от техния размер, като: доставчици на обществени електронни съобщителни мрежи, доставчици на удостоверителни услуги, доставчици на DNS услуги, органи на публичната администрация и други субекти по чл. 4, т. 3 ЗКС.
Нов чл. 6а ЗКС (2026 г.) въвежда принцип на специален закон (lex specialis): ако отрасловото законодателство (например за банките или телекомуникациите) вече предвижда мерки с равностоен ефект, разпоредбите на ЗКС не се прилагат дублиращо за тези субекти.
Задължение за регистрация: субектите по чл. 4 и чл. 4а ЗКС трябва да се регистрират в регистъра, воден от Министъра на електронното управление (чл. 6 ЗКС). Регистърът не е публичен.
● Безплатен инструмент
NIS2 отнася ли се до вашата организация?
Проверете за минута дали попадате в обхвата на NIS2 / ЗКС — по сектор и размер. Ясен отговор Да/Не и следващи стъпки.
Проверете приложимостта →● Безплатна самооценка
Колко сте готови за NIS2 съответствие?
GAP анализ по 12-те мерки на чл. 22 ЗКС за ~5 минути. Процент готовност и приоритети за действие — веднага.
Направете GAP анализ →● Безплатна самооценка
Готови ли сте за проверка по NIS2?
Симулация на въпросите на инспектора. Вижте слабите области и какво ще поискат като доказателство — преди реалната проверка.
Проверете готовността →Съществени и важни субекти по сектори
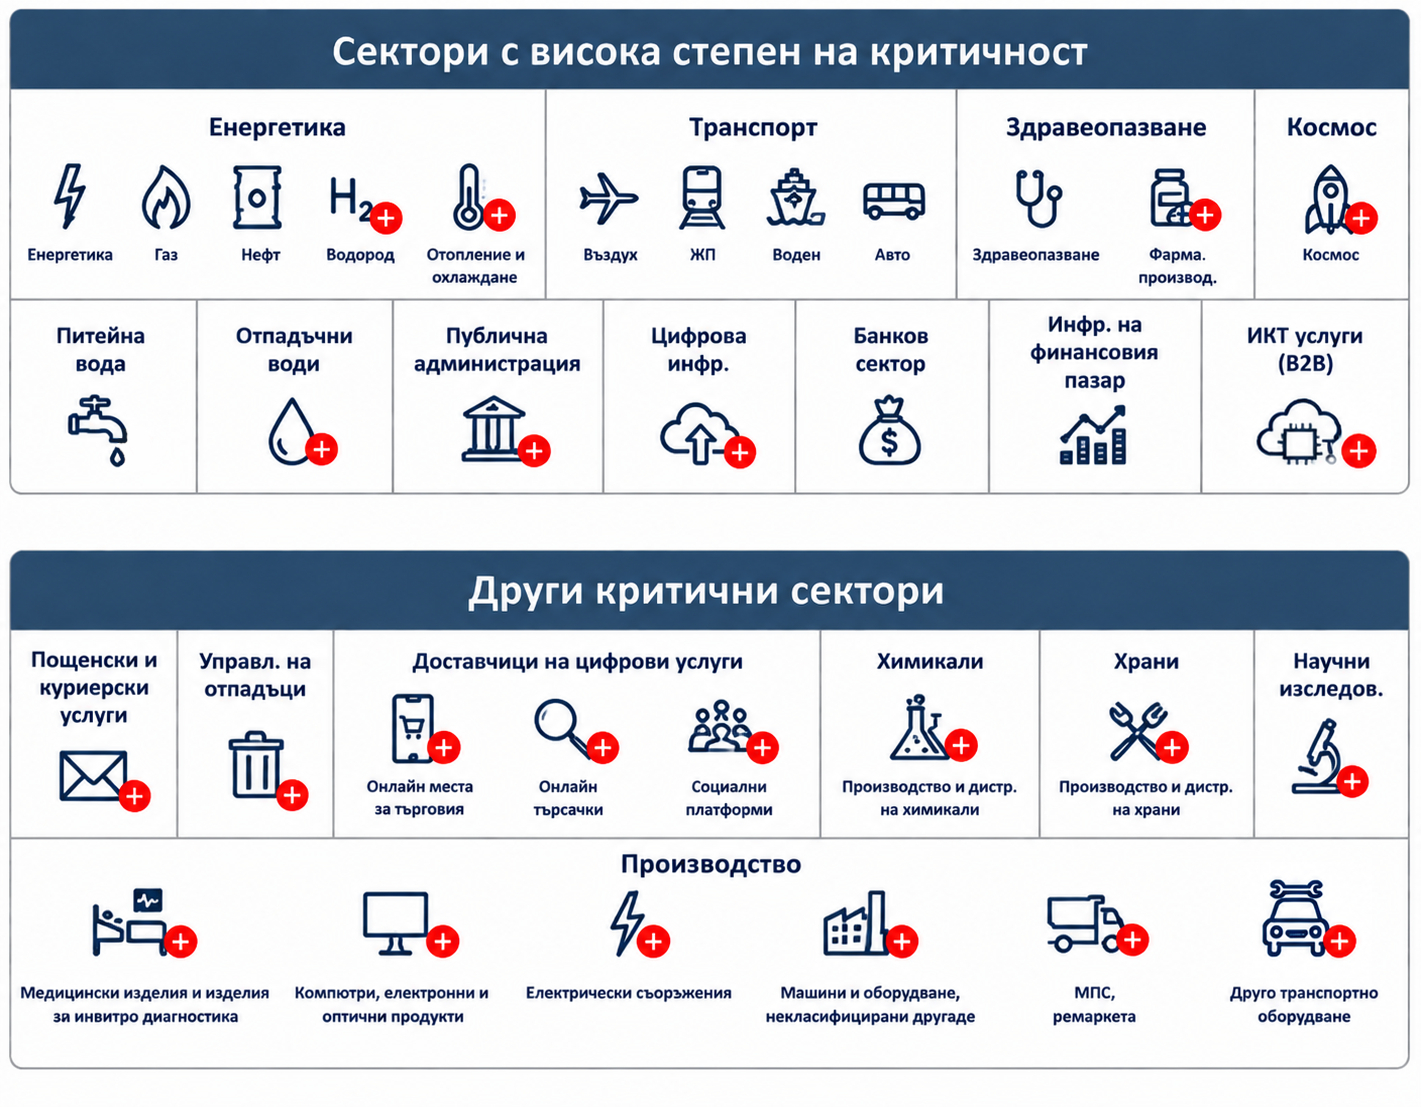
Организациите се класифицират въз основа на тяхната значимост и се разделят на съществени и важни субекти, които подлежат на различни надзорни режими. Премахва се разграничението между операторите на основни услуги и доставчиците на цифрови услуги.
Въвеждане на сигурност на веригите за доставки
NIS2/ЗКС значително разширява изискванията, свързани със сигурността на веригите за доставки. Организациите трябва да управляват рисковете, произтичащи от външни доставчици, продукти, услуги и компоненти, свързани с информационни и комуникационни технологии (ИКТ). Субектите трябва да гарантират, че ключовите елементи от веригата на доставки не създават заплахи за тяхната киберсигурност.
Основните задължения включват:
- оценка на риска на доставчиците и периодично наблюдение на тяхната надеждност;
- избор на доставчици и производители на ИКТ, които прилагат добри практики и стандарти за киберсигурност;
- въвеждане на договорни изисквания за сигурност към доставчици и подизпълнители;
- управление на риска от критични ИКТ продукти и компоненти, включително реагиране при уязвимости;
- съобразяване с национални и европейски решения за ограничаване на високорискови доставчици.
Драстично увеличение на глобите
Директива (ЕС) 2022/2555 /ЗКС въвежда по-високи санкции за субектите, по-строги надзорни мерки от страна на националните органи, по-стриктни изисквания за правоприлагане. Като средство за гарантиране на ефективното прилагане на изискванията, законът предвижда административни глоби от компетентните органи. При определянето им се вземат предвид степента на вина, мащабът на нарушението и потенциалните негативни последици.
Директива (ЕС) 2022/2555 определя следните максимални стойности, въз основа на които националният закон установява конкретните размери:
- За съществени субекти — до 10 млн. евро или 2% от световния годишен оборот (което е по-високо);
- За важни субекти — до 7 млн. евро или 1,4% от световния годишен оборот (което е по-високо).
Мерки, които организациите трябва да внедрят във връзка с управлението на киберсигурността
NIS2 / ЗКС изискват съществените и важни субекти да прилагат базови мерки за управление на риска за киберсигурността, за да се справят с конкретни форми на вероятни киберзаплахи. Мерките се основават на „подход за всички опасности“, насочен към защита на мрежовите и информационните системи и тяхната физическа среда. Минималните изисквания включват: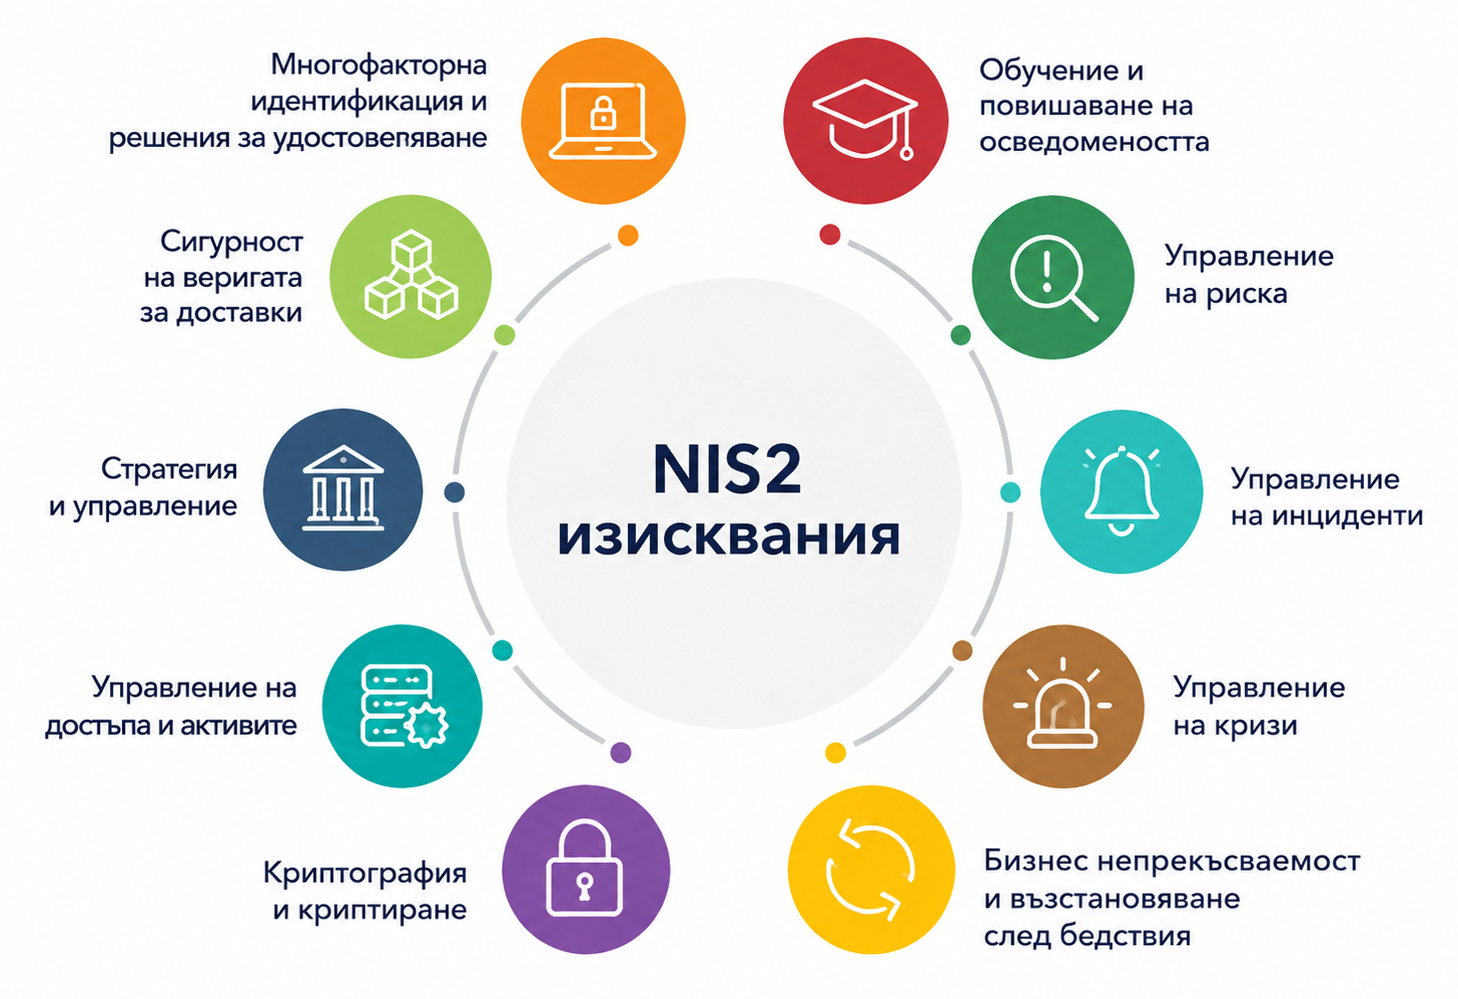 анализ на риска и политики за сигурност на информационните системи;
- процедури за действия при инцидент;
- планове за непрекъснатост на бизнес операциите, например резервни копия на данните, възстановяване и управление на кризи;
- сигурност във веригата за доставки и отношенията с преките доставчици;
- сигурност при придобиване, разработване и поддръжка на мрежови и информационни системи, включително управление на уязвимости и тяхното оповестяване;
- политики и процедури за оценяване на ефективността на мерките за управление на риска в областта на киберсигурността;
- обучение по киберсигурност и практики за основна компютърна хигиена;
- политики и процедури относно използването на криптография и, когато е целесъобразно, криптиране;
- сигурност на човешките ресурси, политики за контрол на достъпа и управление на активи;
- план за справяне с инциденти, свързани със сигурността;
- използване на многофакторно удостоверяване (MFA), решения за непрекъснато удостоверяване и криптирана вътрешна комуникация.
Технологии в подкрепа на съответствието:
NIS2 / ЗКС, съвместно с приложимите актове за изпълнение и насоките на ENISA, насърчават или подкрепят внедряването на технологии като:
- принципи на нулево доверие (Zero trust);
- конфигуриране на устройства;
- сегментиране на мрежи;
- управление на самоличността и достъпа;
- криптиране от край до край;
- сигурни стандарти за маршрутизация;
- проектиране по подразбиране (Security by Design) и сигурна разработка;
- използване на AI-базирани инструменти за откриване и предотвратяване на кибератаки;
- приложения за киберсигурност с отворен код (OpenSource).
Задължения за докладване
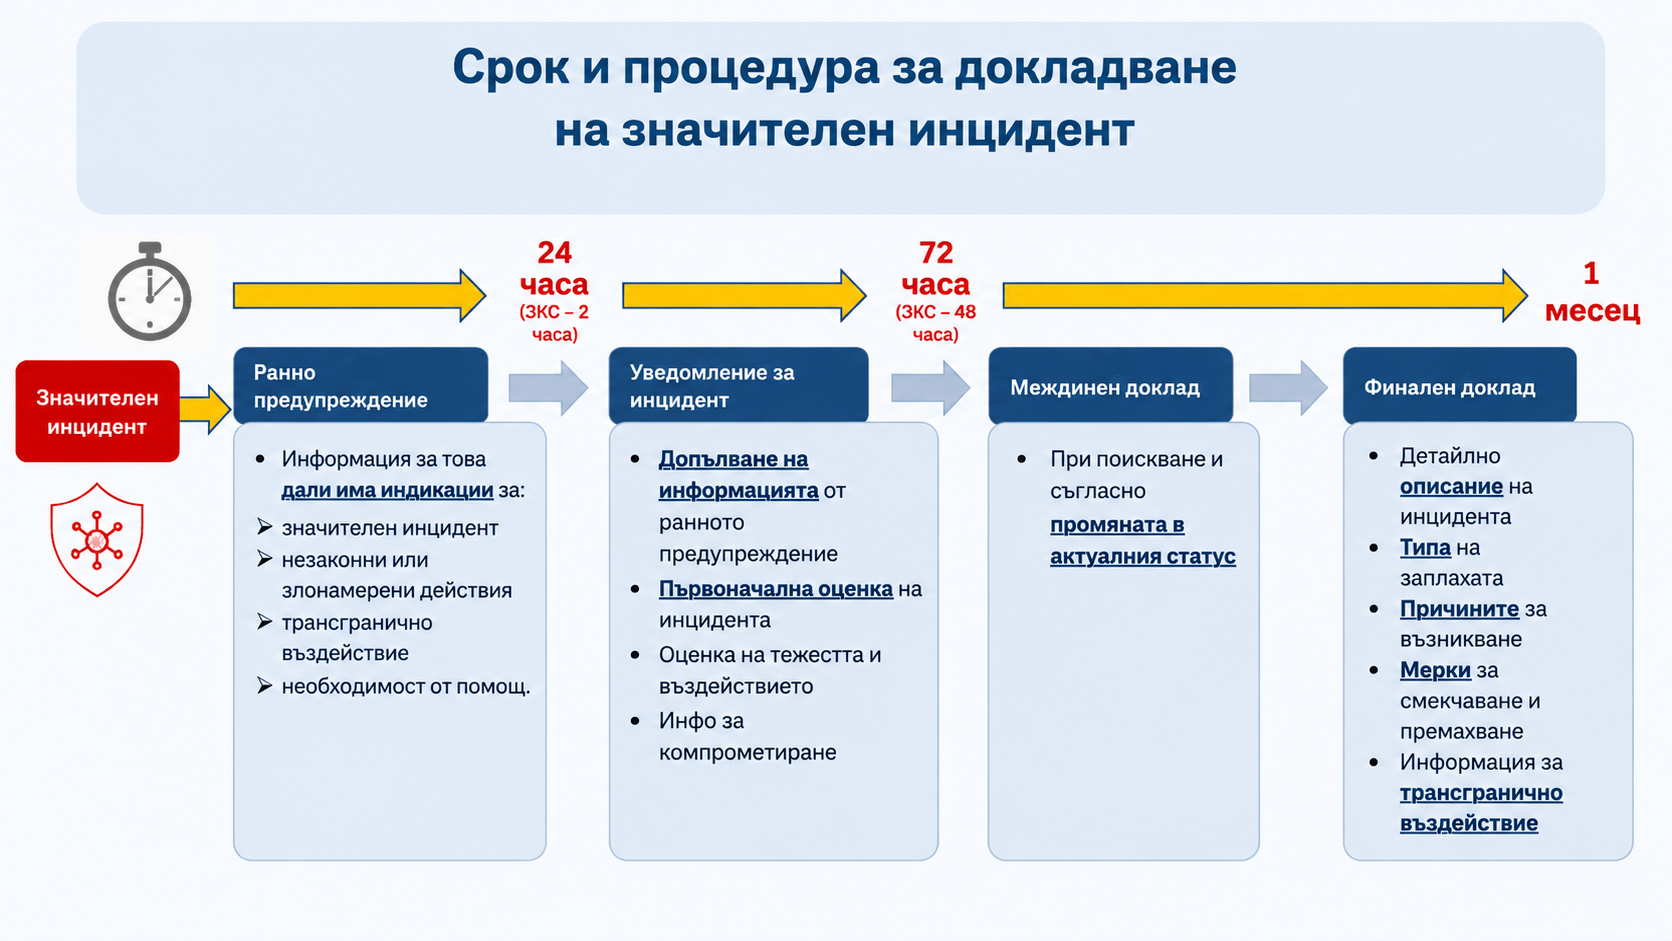
ЗКС въвежда процедура по докладване на значителни инциденти на съответния Секторен екип за реагиране при инциденти с компютърната сигурност (СЕРИКС) по чл. 23, ал. 1 ЗКС. Съгласно ЗКС даден инцидент се класифицира като „значителен“, ако е причинил или може да доведе до сериозно смущение в услугите или финансови загуби за субекта или да засегне други лица, причинявайки значителни материални или нематериални щети.
Субектите трябва да уведомят своя СЕРИКС за всеки инцидент, както следва:
- ранно предупреждение в рамките на 24 часа;
- уведомление за инцидента в рамките на 72 часа, включително първоначална оценка;
- междинен доклад при необходимост или при поискване;
- окончателен доклад не по-късно от един месец;
- при определени случаи може да се изисква и уведомяване на потенциално засегнатите потребители.
Надзорни правомощия и надзорни мерки на компетентните органи
ISO/IEC 27001 и NIS2
Внедряването и сертифицирането по ISO/IEC 27001 "Сигурност на информацията, киберсигурност и защита на поверителността. Cистеми за управление на сигурността на информацията – Изисквания" значително улеснява процеса на постигане на съответствие с NIS2/ЗКС. Стандартът осигурява рамка за внедряване на система за управление на сигурността на информацията (СУСИ), което е основно изискване за съответствие. Много от изискванията на NIS2 / ЗКСмогат да бъдат покрити с внедряването на система за управление на информационната сигурност съгласно ISO/IEC 27001.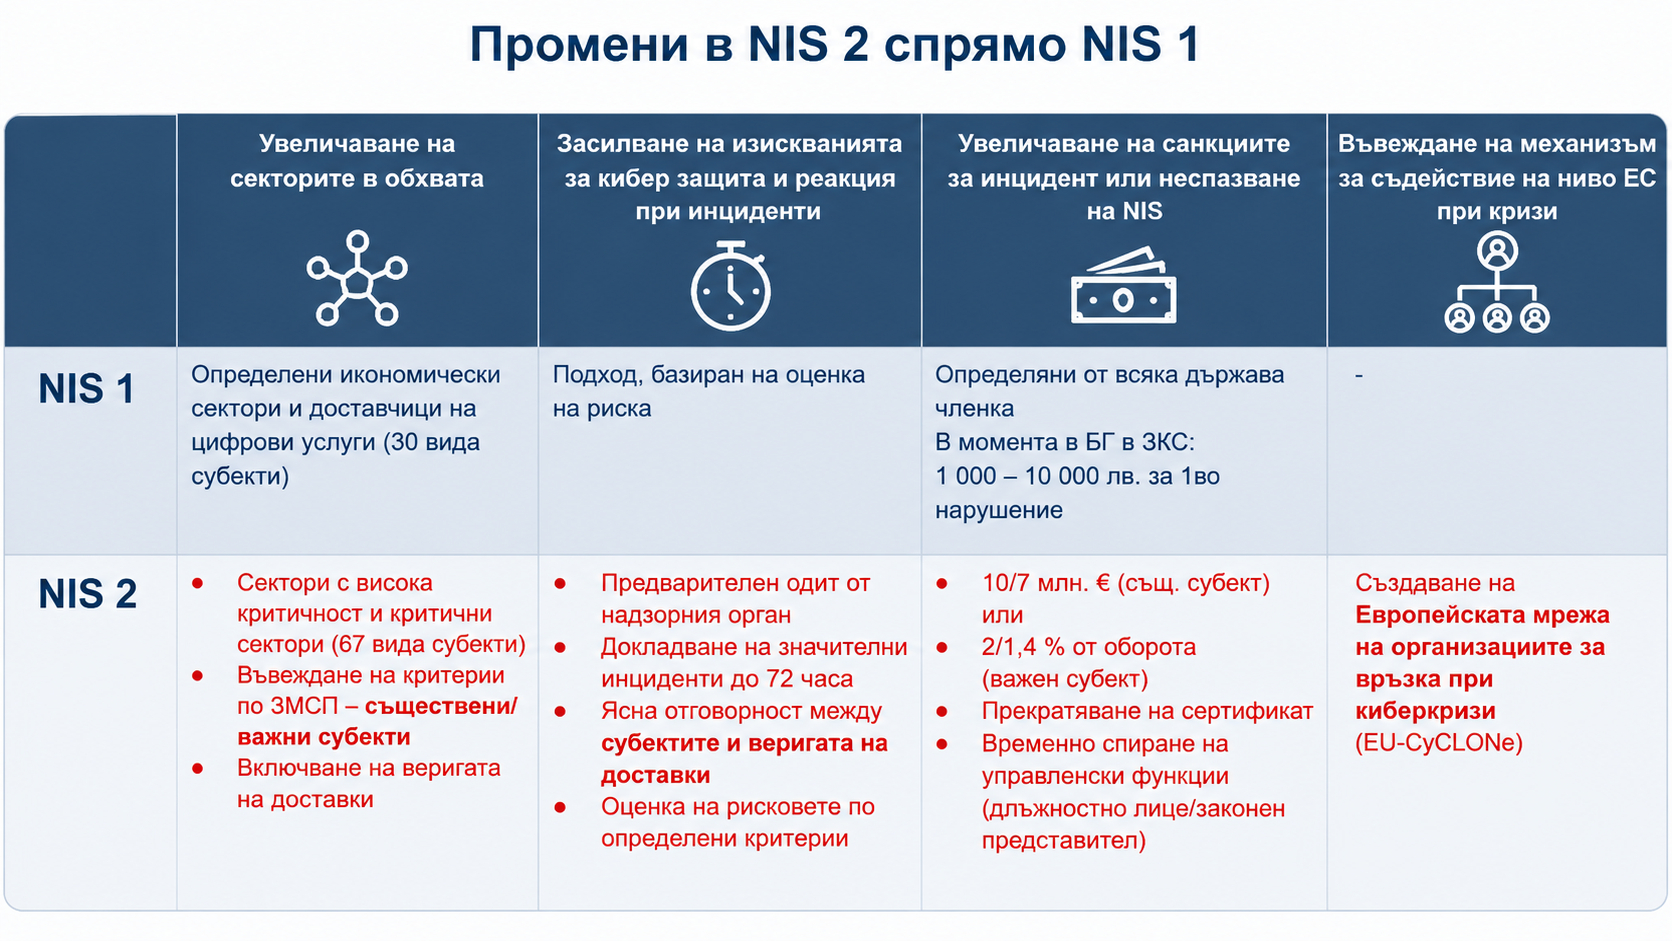
ОЦЕНКА ЗА ПРИЛОЖИМОСТТА НА NIS2
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


