
Фишинг симулации за служители
Повечето успешни кибератаки не започват с пробив в защитната стена, а с един имейл, на който някой е кликнал. Фишинг симулацията показва какво би се случило във вашата организация, преди това да се случи наистина.
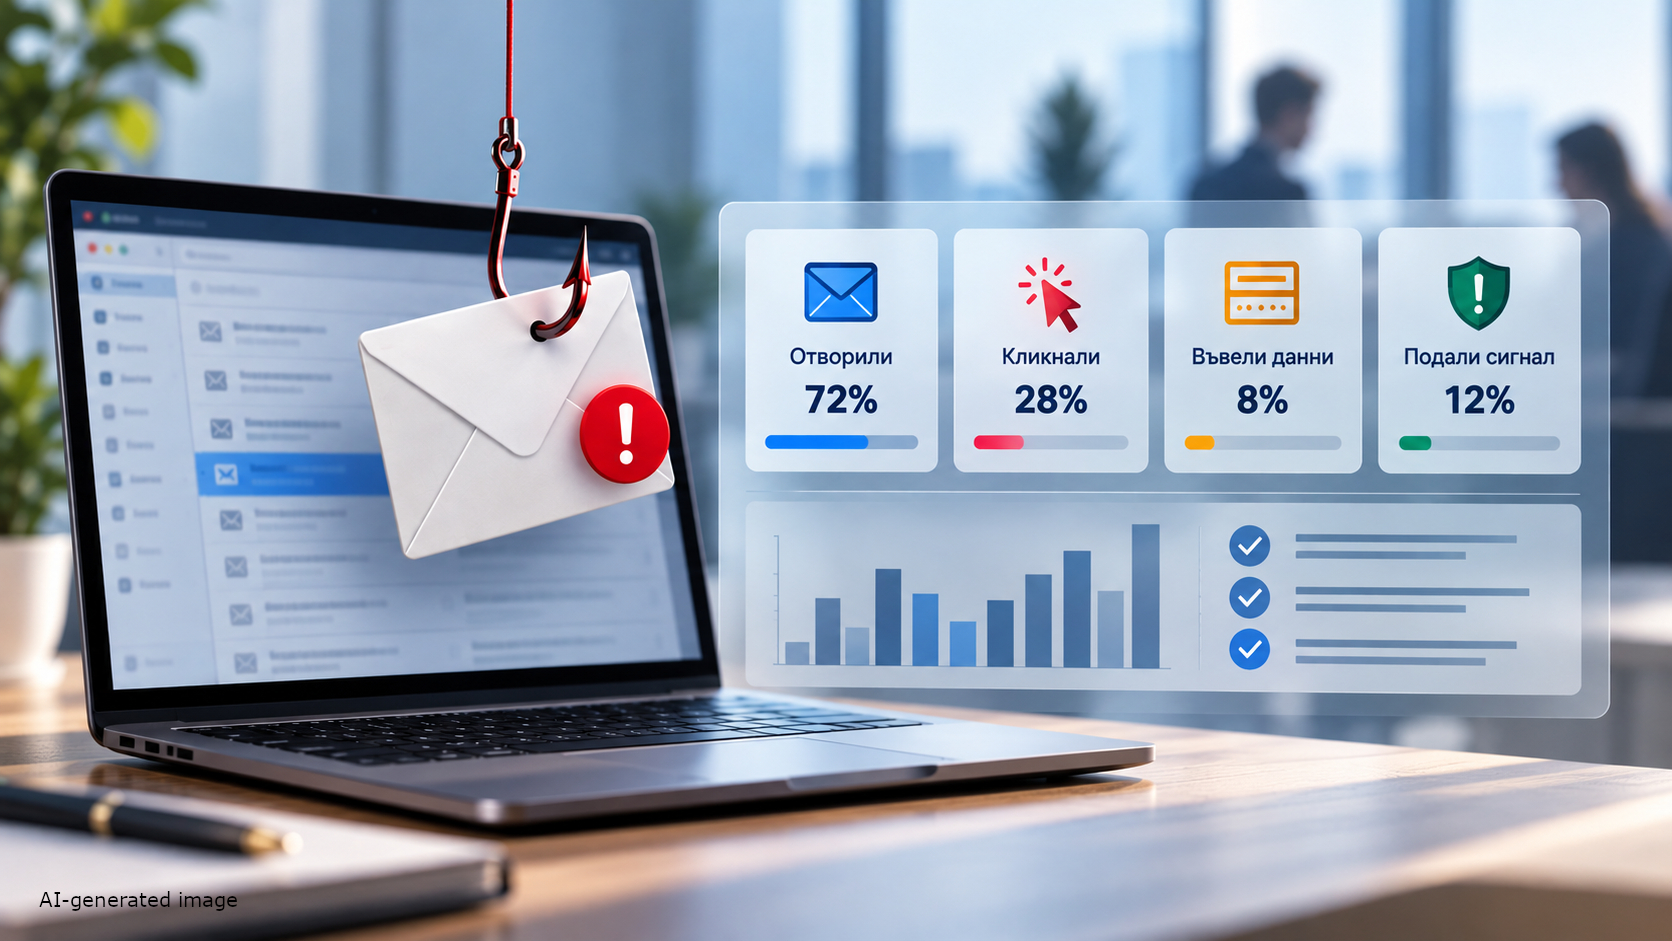
КОНСЕХО провежда контролирани фишинг кампании, които изглеждат като реални атаки, но не причиняват вреда. След кампанията получавате ясен отчет: колко служители са отворили съобщението, колко са кликнали, колко са въвели данни и колко са подали сигнал. Отчетът показва и какво да се направи, за да се намали рискът.
Защо фишинг симулация?
- Измерим риск вместо предположения. Виждате реалното поведение на служителите, а не само дали са присъствали на обучение.
- Целево обучение. Насочвате усилията към отделите и хората, които имат нужда от това.
- Доказателство за съответствие. Отчетът служи като доказателство за мерките за осведоменост при проверка или одит.
- Култура на докладване. Служителите се учат не само да не кликват, но и да сигнализират навреме.
Съответствие с изискванията
- Закон за киберсигурност и NIS2: Директивата изисква основни практики за кибер хигиена и обучение по киберсигурност (чл. 21), както и обучение на ръководството (чл.20).
- ISO/IEC 27001: Контрола A.6.3 изисква осведоменост, образование и обучение по информационна сигурност.
- DORA: Финансовите организации трябва да провеждат програми за осведоменост и обучение по цифрова оперативна устойчивост за служителите си.
Как протича
- Обхват и правила. Договаряме кои служители участват, какви сценарии са допустими и кой в организацията е информиран.
- Сценарии. Подготвяме реалистични съобщения, съобразени с вашия бранш и с атаките, които се срещат в момента в България: фалшиви куриери, фактури, банки, пароли за Microsoft 365 и други.
- Кампания. Изпращаме съобщенията на етапи, за да не се предупреждават служителите помежду си.
- Отчет и препоръки. Получавате резултатите по отдели и конкретни мерки за следващите месеци.
- Обучение. Практическо обучение за разпознаване на фишинг имейли.
- Повторение. Препоръчваме кампании на всеки 3 до 6 месеца, за да се проследи напредъкът.
Какво получавате
- Отчет с резултатите: отворени, кликнати, въведени данни и подадени сигнали
- Сравнение по отдели и, при повторни кампании, във времето
- Препоръки за технически и организационни мерки
- Кратки обучителни материали за служителите
- Обобщение за ръководството, подходящо за доклад по Закона за киберсигурност или преглед от ръководството по ISO/IEC 27001.
Лични данни и етика
Симулацията се провежда по предварително договорени правила и с участието на ръководството. Резултатите могат да се представят обобщено, без да се посочват отделни служители. Целта не е да се търсят виновни, а да се намали рискът за организацията.
Често задавани въпроси
Трябва ли служителите да знаят предварително?
Не за конкретната кампания, иначе резултатът не е реален. Препоръчваме обаче служителите да бъдат информирани, че организацията провежда периодични проверки на осведомеността.
Колко време отнема?
Подготовката е около 1 до 2 седмици, а самата кампания обикновено продължава 1 до 2 седмици.
Подходящо ли е за малки организации?
Да. Колкото по-малка е организацията, толкова по-голямо е въздействието на един успешен фишинг имейл.
Може ли да се комбинира с други услуги?
Да. Фишинг симулацията често се провежда заедно с тест за проникване или като част от подготовката за съответствие с NIS2 и Закона за киберсигурност.
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


