
PCI DSS версия 4.0
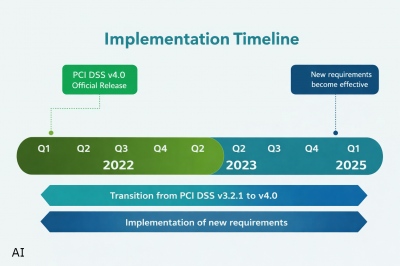
Много промени настъпиха в света оттогава. Подхранвани от пандемията, онлайн транзакциите и използването на PoS терминали нараснаха рязко, а технологиите и използването на облачни услуги за съхранение на данни за картодържатели се развиха стремглаво, за да задоволят търсенето на услуги. Нападателите също развиват нови тактики, насочени специално към платежната индустрия.
Новата версия на стандарта съдържа актуализации, които засягат:
- Допустимите начини за валидиране;
- Изискванията; и
- Допълнително пояснение.
Какво е новото в PCI DSS 4.0?
В основата си стандартът остава същия – предоставя защита на данните за плащане от развиващи се рискове и заплахи. С 4.0 се цели да се подкрепят организации да използват персонализирани решения за сигурност, но които отговарят на изискванията на PCI DSS. Това дава по-голяма гъвкавост за постигане индивидуалните цели за сигурност и позволява на субектите да проектират свои собствени контроли за сигурност, за да я постигнат.
PCI DSS v4.0 насърчава сигурността като непрекъснат процес. В новата версия са ясно разпределени ролите и отговорностите по отношение на всяко изискване, добавени са насоки за прилагане и поддържане на сигурността и е добавена опция за съобщаване. Подобрени са и методите и процедурите за валидиране.
Въведени са по-строги изисквания за удостоверяване. Тъй като индустрията за плащания постепенно преминава към използване на облачни услуги, са необходими по-строги стандарти за удостоверяване за плащане и контрол на достъп. PCI DSS 4.0 въвежда:
- многофакторно удостоверяване (MFA) за всички акаунти, които имат достъп до данните на картодържателя, а не само за администратори;
- промяна на паролите за акаунти, използвани от приложения и системи, най-малко на всеки 12 месеца и при подозрение за компрометиране;
- използване на силни пароли за акаунти с най-малко 15 знака, включително цифри и букви. PCI DSS изисква бъдещите пароли да се сравняват със списъка с известни лоши пароли;
- преразглеждане на правата за достъп поне веднъж на всеки 6 месеца.
PCI SSC си партнира с Europay, Mastercard и Visa, за да приложи използването на 3DS Core Security Standard за оторизиране на транзакции.
PCI DSS 4.0 разглежда по-широка използване на криптиране на данни на картодържателите, включително по отношение на мрежите. Тава е отговор на разпространението на злонамерен код, който веднъж вграден в мрежата, получава достъп до данни на картодържателя при предаването им по мрежата.
Свържете се с нас за повече информация и консултация.
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


