
NIST Cybersecurity Framework 2.0 (NIST CSF 2.0)
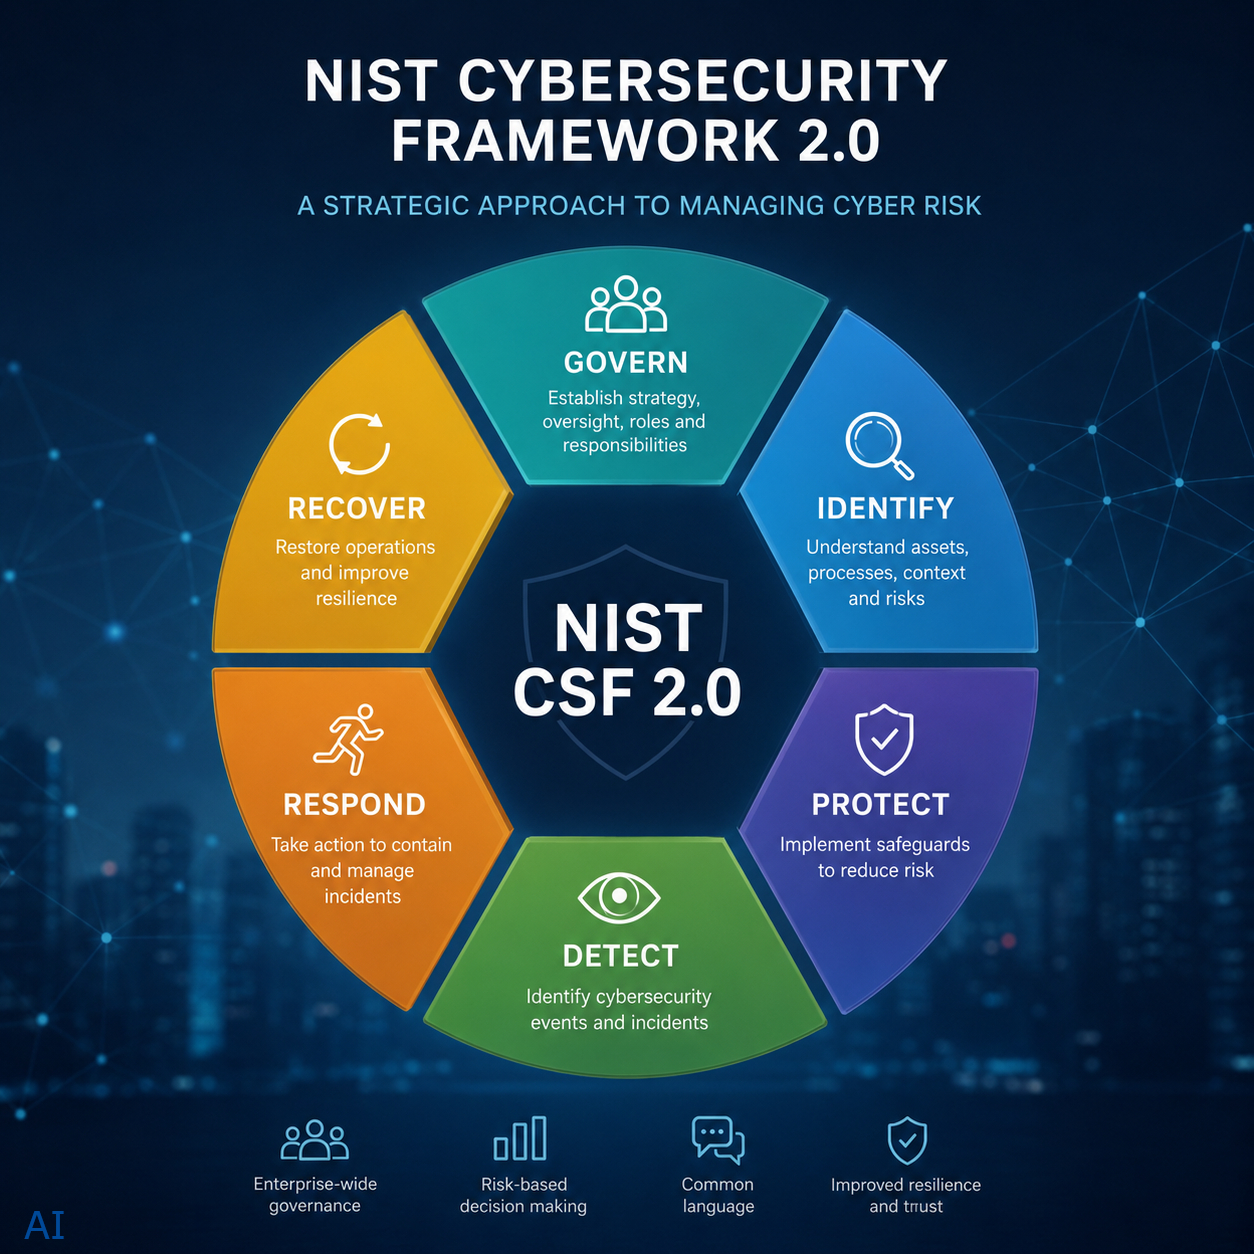 Рамката NIST Cybersecurity Framework (CSF) 2.0 е публикувана от Националния институт по стандарти и технологии на САЩ (NIST) през февруари 2024 г. Тя представлява най-съществената актуализация на рамката след първото ѝ издание през 2014 г.
За разлика от NIST SP 800-53, който съдържа подробен каталог от организационни, управленски, оперативни и технически контроли за сигурност и поверителност, както и множество разширения на тези контроли, CSF 2.0 описва високонивови резултати и предоставя обща структура за управление на рисковете, свързани с киберсигурността.
Рамката предоставя общ език, чрез който организацията може да разбира, оценява, приоритизира и комуникира рисковете, свързани с киберсигурността между техническите екипи, висшето ръководство, бизнес звената, партньорите и другите заинтересовани страни.
За какво служи NIST CSF 2.0?
CSF 2.0 не предписва конкретни организационни или технически мерки и не представлява контролен списък за задължително изпълнение. Вместо това рамката описва желаните резултати, които организацията следва да постигне, без да определя конкретния начин за тяхното реализиране.
Организацията сама избира подходящите политики, процеси, контроли, технологии и ресурси в зависимост от своя организационен контекст, дейност, рисков профил, размер, сектор, договорни задължения и приложими нормативни изисквания.
За практическото прилагане на рамката са налични информативни препратки (Informative References) към други стандарти, рамки, ръководства и каталози за контрол, включително NIST SP 800-53. Освен това чрез програмата Online Informative References (OLIR) са публикувани съпоставяния към ISO/IEC 27001, CIS Controls и други широко използвани стандарти и рамки.
CSF 2.0 може да бъде използвана като основна рамка за управление и оценяване на киберриска или да бъде интегрирана с вече внедрени стандарти, системи за управление и каталози от контроли. Прилагането на рамката обикновено се допълва от по-конкретни организационни и технически изисквания, процедури и контроли.
Структура на CSF 2.0
Ядрото на рамката, известно като CSF Core, е организирано в шест функции, обхващащи общо 22 категории и 106 подкатегории.
 Govern (Управление)
Govern е нова самостоятелна функция в CSF 2.0. Тя обхваща:
- организационния контекст;
- стратегията за управление на киберриска;
- ролите, отговорностите и правомощията;
- политиките;
- надзора;
- управлението на риска във веригата на доставки.
 Identify (Идентифициране)
Identify обхваща установяването и разбирането на:
- активите на организацията;
- доставчиците и външните зависимости;
- уязвимостите и заплахите;
- текущите рискове, свързани с киберсигурността;
- възможностите за подобряване на управлението на риска.
 Protect (Защита)
Protect обхваща използването на подходящи защитни мерки за управление на киберрисковете и за ограничаване на вероятността и въздействието на киберинциденти.
Тази функция включва резултати, свързани с:
- управлението на идентичности и достъп;
- осведомеността и обучението;
- сигурността на данните;
- защитата на платформите;
- устойчивостта на технологичната инфраструктура.
 Detect (Откриване)
Detect обхваща своевременното откриване и анализиране на възможни кибератаки, случаи на компрометиране, аномалии и други неблагоприятни събития.
Функцията подпомага организацията при установяването, че е настъпило или може да настъпи събитие, свързано с киберсигурността, което изисква анализ или последващи действия.
Respond (Реагиране)Respond обхваща действията, предприемани във връзка с открит киберинцидент.
Те могат да включват:
- управление на инцидента;
- анализ на инцидента;
- ограничаване на разпространението и въздействието;
- отстраняване на причините и последиците;
- докладване;
- координация и комуникация със заинтересованите страни.
Recover (Възстановяване)Recover обхваща своевременното възстановяване на засегнатите активи, услуги и операции след киберинцидент.
Функцията включва:
- изпълнение на дейности по възстановяване;
- възстановяване на нормалната дейност;
- ограничаване на продължаващите последици от инцидента;
- комуникация със заинтересованите страни по време на възстановяването.
Разлика спрямо CSF 1.1
В CSF 1.1 Governance беше категория в рамките на функцията Identify. CSF 2.0 резултатите, свързани с управлението, са значително разширени, преструктурирани и обединени в новата самостоятелна функция Govern.
Новата функция не представлява само преименуване на предишната категория Governance. Тя включва и разширява резултати, които в CSF 1.1 бяха свързани със стратегията за управление на риска, ролите и отговорностите, политиките, надзора и управлението на риска във веригата на доставки.
Тази промяна подчертава ролята на висшето ръководство и необходимостта киберсигурността да бъде разглеждана като част от корпоративното управление и общото управление на риска.
Разширен обхват спрямо предходните версии
Първоначалните версии на рамката бяха разработени с основен фокус върху организациите от критичната инфраструктура, въпреки че можеха да бъдат прилагани и от организации в други сектори.
В CSF 2.0 универсалният обхват е изрично подчертан. Рамката е предназначена за организации от всякакъв сектор, размер и степен на зрялост, включително:
- малки и средни предприятия;
- големи и международни компании;
- държавни институции и органи на местното самоуправление;
- образователни и научни организации;
- неправителствени организации;
- доставчици на услуги и участници във вериги на доставки.
За кого е приложим NIST CSF 2.0?
NIST CSF 2.0 е подходящ за:
- организации, които търсят общ и разбираем за ръководството модел за управление на рисковете, свързани с киберсигурността, без да започват директно от подробен каталог от контроли;
- организации, които желаят да оценят текущото си състояние и да определят целево състояние за управление на киберриска;
- организации, които работят с американски партньори или участват в международни вериги на доставки, в които NIST CSF се използва като референтна рамка;
- организации, които вече прилагат ISO/IEC 27001, NIST SP 800-53, CIS Controls или други стандарти и рамки и желаят допълнителен модел за управление и комуникиране на киберрисковете;
- организации, които изпълняват изискванията на Директива (ЕС) 2022/2555 (NIS2) или на приложимото национално законодателство и желаят да структурират управлението на киберриска чрез международно призната рамка.
Как NIST CSF 2.0 се отнася към други стандарти, рамки и регулаторни изисквания?
CSF 2.0 не замества ISO/IEC 27001, NIST SP 800-53, CIS Controls или изискванията, произтичащи от Директива NIS2 и съответното национално законодателство.
Тези документи имат различно предназначение:
- ISO/IEC 27001 определя изисквания към система за управление на информационната сигурност, спрямо които организацията може да бъде сертифицирана;
- NIST SP 800-53 предоставя подробен каталог от контроли за сигурност и поверителност;
- CIS Controls предоставят приоритизиран набор от добри практики и защитни мерки;
- NIS2 установява нормативни задължения, които се прилагат чрез законодателството на съответната държава членка;
- NIST CSF 2.0 предоставя гъвкава рамка за разбиране, управление, оценяване, приоритизиране и комуникиране на киберриска.
За рамката са налични информативни препратки и съпоставяния към различни международни стандарти, рамки, ръководства и каталози за контрол, включително ISO/IEC 27001, NIST SP 800-53, CIS Controls и други.
Част от тези съпоставяния са разработени от NIST, а други са предоставени от външни организации. Публикуването на външно съпоставяне в каталога на NIST не следва да се разглежда като потвърждение на неговата пълна правилност, като одобрение от NIST или като доказателство за съответствие.
Информативните препратки подпомагат организациите при:
- установяване на връзките между различни стандарти и изисквания;
- определяне на подходящи контроли и практики;
- избягване на ненужно дублиране;
- интегриране на различни подходи за управление на киберсигурността;
- комуникиране на резултатите пред ръководството и заинтересованите страни.
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


