
ISO/IEC 42001 и EU AI Act — как стандартът помага за съответствие с регламента?
Организациите, които вече са внедрили или планират да внедрят ISO/IEC 42001, са в значително по- добра позиция при подготовката за EU AI Act. Двата документа не са конкурентни – те се допълват, а съответствието с единия създава здрава основа за другия.
Свързана услуга (ноември 2026 г.): Помагаме с внедряването, подготовката за одит и поддържането на съответствието.
Регламентът за изкуствения интелект – какво да направите → | Изпратете запитване → Отговаряме до 1 работен ден.
ISO/IEC 42001:2023 и Регламент (ЕС) 2024/1689 (EU AI Act) са двата най-важни документа за
управление на изкуствения интелект днес. Макар да имат различен правен статут – единият е
задължителен регламент, другият е доброволен стандарт – изискванията им се припокриват в съществена
степен.
За организациите, работещи с AI системи, това е добра новина: усилията, вложени в ISO/IEC 42001, не
са паралелни на тези за регулаторно съответствие. Те са директен принос към него.
Каква е разликата между двата документа?
EU AI Act е регламент –
правно задължителен за всички организации, използващи или разработващи AI системи в ЕС. Той дефинира
забрани, изисквания към високорискови системи и санкции при неспазване.
ISO/IEC 42001 е управленски
стандарт – доброволен, но систематичен. Той предоставя рамка за изграждане на политики, процеси и
контроли за отговорно управление на AI в организацията. Следва добре познатата на ISO структура от
висок ред (HLS), позната от ISO 9001, ISO 27001 и ISO 14001.
Къде изискванията се припокриват?
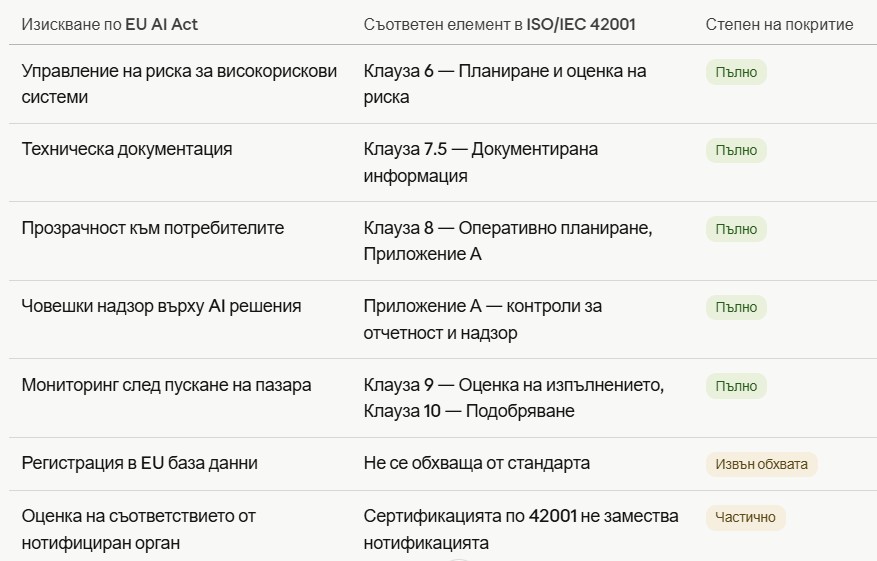
Регламентът дефинира какво трябва да се постигне. Стандартът обяснява как. ISO/IEC 42001 предоставя конкретни контроли, шаблони за политики и методология за непрекъснато подобрение – елементи, които AI Act изисква като резултат, но не описва като процес.
Това е особено ценно за организации без предишен опит с AI governance, които трябва бързо да изградят вътрешна рамка.
Практически ползи от двойното прилагане
- Намалени разходи за съответствие – общи одити, обща документация, обща система за управление
- По-лесно доказване на съответствие пред регулаторни органи и клиенти
- Готовност за сертификация, която сигнализира зрялост в управлението на AI
- Структуриран подход при инциденти, изискван и от двата документа
Следващи стъпки
За организации, които все още не са предприели действия, препоръчителният път е: първо да установят кои AI системи използват и в коя рискова категория попадат, след което да оценят доколко съществуващите им процеси покриват изискванията на ISO/IEC 42001. Резултатът от тази оценка директно показва и степента на готовност за EU AI Act.
Крайният срок за пълно прилагане на регламента за високорискови системи е 2 август 2026 г. Времето е достатъчно – ако действията започнат сега.
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


