
ISO/IEC 27017 – Стандарт за сигурност в облачните услуги
 В ерата на дигиталната трансформация все повече организации прехвърлят своите операции, данни и инфраструктура в облака. Това носи много предимства – гъвкавост, мащабируемост, икономия на разходи – но и нови рискове, особено по отношение на сигурността на информацията. Именно тук на помощ идва международният стандарт ISO/IEC 27017:2015 Кодекс за добра практика за управление на сигурността на информацията, базиран на ISO/IEC 27002, за услуги в облак.
Какво представлява ISO/IEC 27017?
ISO/IEC 27017 е международен стандарт, разработен от Международната организация по стандартизация (ISO) и Международната електротехническа комисия (IEC). Той предоставя насоки и добри практики за управление на сигурността на информацията в контекста на облачните услуги – както за доставчици, така и за клиенти.
Стандартът е създаден като разширение на ISO/IEC 27002, като адаптира и допълва неговите контролни мерки към спецификите на облачните технологии. Той е особено полезен за организации, които използват или планират да използват облачни инфраструктури, платформи или софтуерни услуги (IaaS, PaaS, SaaS).
Основни цели на ISO/IEC 27017
- Да подобри довереността между облачни доставчици и клиенти
- Да осигури яснота и разпределение на отговорностите между страните
- Да подпомогне съответствието с регулации и законови изисквания
- Да подобри сигурността при използването на виртуални машини, мрежови ресурси и данни в облачна среда
Структура и съдържание
Стандартът се състои от две основни части:
- Разширени насоки към съществуващите контроли от ISO/IEC 27002
- Седем нови контролни мерки, специфични за облачната среда
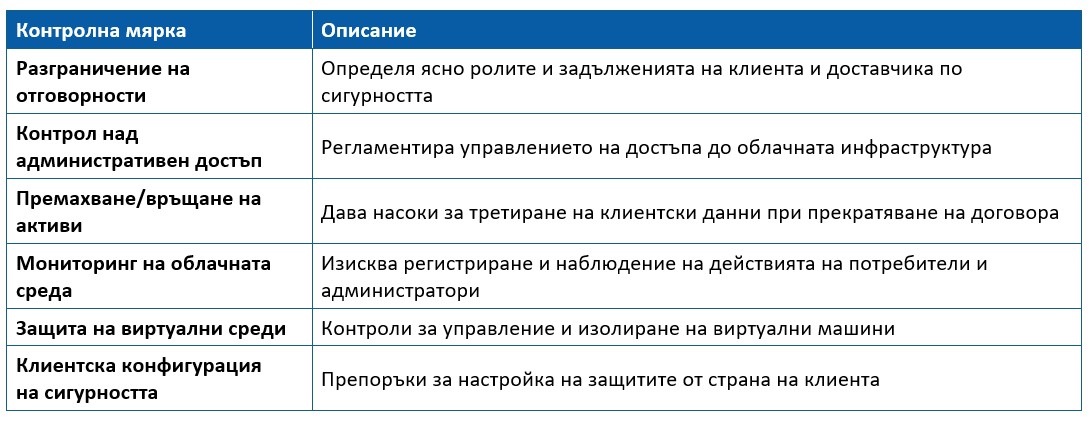
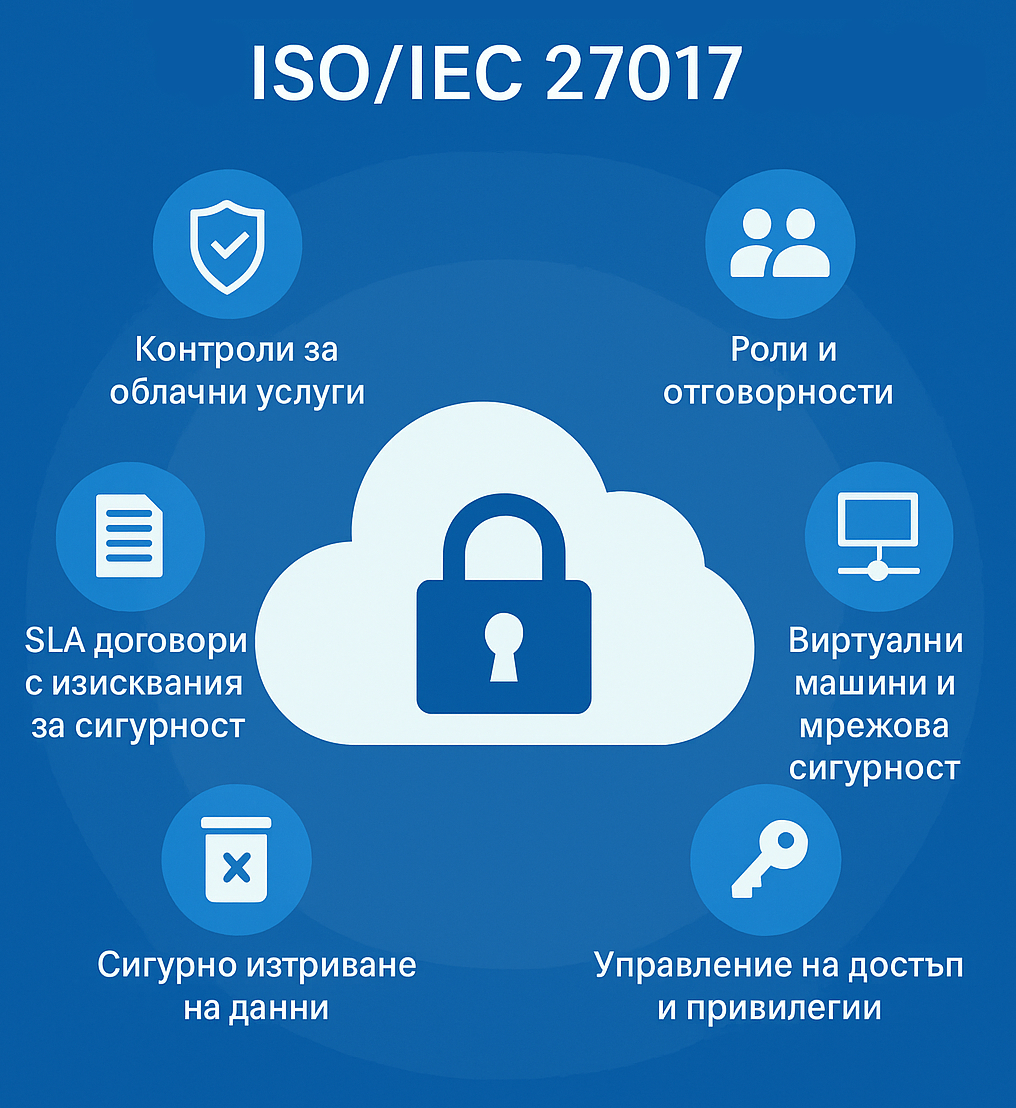
Основни контролни мерки
За кого е предназначен?
- Доставчици на облачни услуги – за да докажат, че предоставят сигурни и надеждни услуги
- Клиенти на облачни услуги – за да могат да управляват по-добре рисковете и изискванията към доставчиците
- ИТ компании и финансови институции – които работят с чувствителна информация
- Организации, сертифицирани по ISO/IEC 27001 – като допълнение за пълна сигурност в облака
Ползи от прилагането на ISO/IEC 27017
- Повишена защита на данните и системите в облака
- По-ясно разбиране и съгласие между клиент и доставчик
- Намален риск от пробиви и неправомерен достъп
- Подобрена документация и проследимост на действията
- Повишена конкурентоспособност и доверие на международния пазар
ISO/IEC 27017 е логично допълнение към водещите стандарти в областта на информационната сигурност от семейството ISO/IEC 27000, които заедно формират цялостна и интегрирана система за управление на информационната сигурност. ISO/IEC 27001 предоставя основната рамка за изграждане на Система за управление на информационната сигурност, а ISO/IEC 27002 допълва тази рамка с практически насоки за прилагане на контролните мерки. ISO/IEC 27017 надгражда тези два стандарта със специфични препоръки за сигурност в облачна среда, като се фокусира както върху отговорностите както на доставчиците, така и на клиентите на облачни услуги. В допълнение, ISO/IEC 27018 разглежда защитата на лични данни (PII) в облака и съответствието с нормативни изисквания относно поверителността.
ISO/IEC 27017 е важен инструмент за всяка организация, която използва или предоставя облачни услуги. Той не само повишава сигурността, но и изгражда доверие между бизнес партньори, клиенти и доставчици. В свят, където данните са най-ценният ресурс, прилагането на утвърдени международни стандарти като ISO 27017 вече не е само препоръка – това е критично изискване за киберсигурност.
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


