
ISO/IEC 27001:2022 вече е факт
Какво се променя?
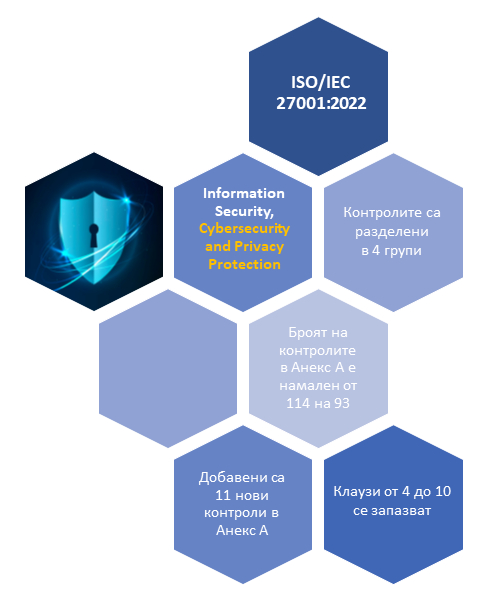
Разбира се, заглавието. Основната част на ISO/IEC 27001, а именно клаузите от 4 до 10 са претърпели няколко малки промени. Тези клаузи включват обхвата, нормативните препратки, контекста на организацията, лидерството, планирането, поддържане, работа, оценяване на работните характеристики и подобряване.
Има някои редакционни поправки и промени за хармонизиране в съответствие с подхода на ISO, а именно:
- Преструктурирана е номерацията;
- Въведени са изискване за дефиниране на процесите, необходими за внедряване на ISMS и техните взаимодействия;
- Въведено е изрично изискване за съобщаване на организационни роли, свързани с информационната сигурност в рамките на организацията;
- Добавена е нова клауза 6.3 – Планиране на промените;
- Има ново изискване за комуникации като част от клауза 7.4;
- Нови са изискванията за установяване на критерии за оперативни процеси и осъществяване на контрол на процесите.
Основната промяна е направена в Анекс А в съответствие с извършените по-рано тази година промени в ISO/IEC 27002:2022. Променена е структурата. Контролите са намалени от 114 на 93, като са разделени в 4 групи вместо предишните 14:
- Организационни контроли;
- Контроли, свързани с управлението на човешките ресурси;
- Контроли, свързани с физическата сигурност;
- Технологични контроли.
- Събиране на сведения за заплахите
- Мониторинг на физическата сигурност
- Маскиране на данни
- Сигурност на информацията при използване на услуги в облак
- Дейности по наблюдение
- Готовност на информационните и комуникационните технологии (ИКТ) за непрекъснатост на бизнеса
- Предотвратяване на изтичането на данни
- Управление на конфигурацията
- Уеб филтриране
- Изтриване на информация
- Сигурно кодиране.
1) Тип контрол (превенция, разпознаване, коригиране);
2) Свойства на информационната сигурност (поверителност, цялост, наличност);
3) Концепции за киберсигурност (идентифициране, защита, откриване, реагиране, възстановяване);
4) Оперативни възможности (управление на активи, непрекъсваемост, физическа сигурност и др.);
5) Домейни (сфери) на сигурност (управление и екосистема, защита, отбрана, устойчивост).
Какво следва?
Организациите, които планират първоначално сертифициране, трябва да разработят Система за управление на сигурността на информацията, съобразена с изискванията на ISO/IEC 27001:2022. Организациите, които продължават своята сертификация трябва да планират прехода към новата версия в рамките на следващите 3 години. След месец октомври 2025 г. няма да се провеждат одити за първоначална и ре-сертификация съгласно ISO/IEC 27001:2013.
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


