
Ако киберпрестъпността беше държава, щеше да е на трето място по БВП през 2024
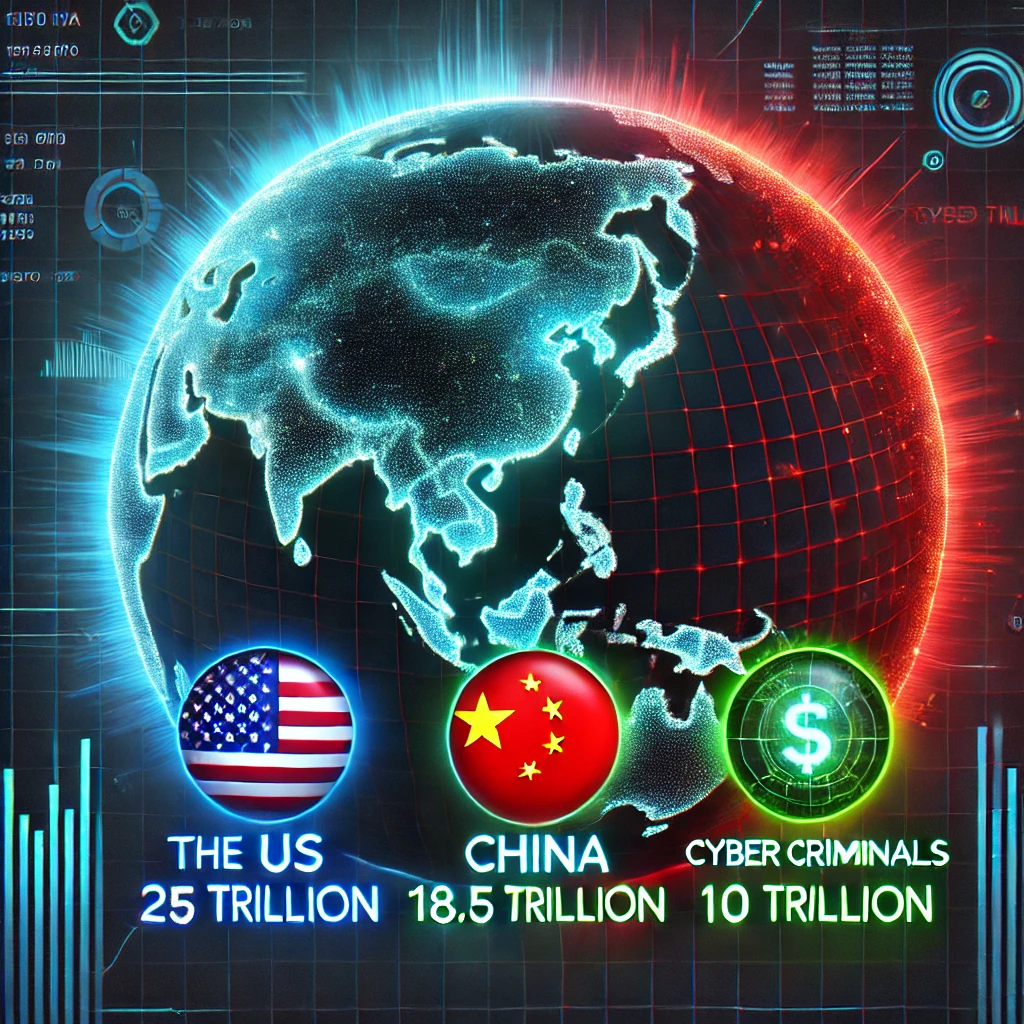 През 2024 г. глобалната икономика отбеляза ръст от 3,2% спрямо предходната година, достигайки приблизително 105 трилиона долара. В същото време загубите, причинени от киберпрестъпността, възлизат на 10,5 трилиона долара. Ако тези загуби се разглеждат като икономическо измерение, киберпрестъпността би се наредила на трето място по финансово въздействие в световен мащаб, след САЩ и Китай. Тази тревожна тенденция подчертава необходимостта от навременни и ефективни мерки за киберсигурност, които да ограничат финансовите и социални щети.
Въздействие върху глобалната икономика
Киберпрестъпността обхваща широк спектър от незаконни дейности – кражба на данни, финансови измами, атаки с рансъмуер и индустриален шпионаж. През 2024 г. тези престъпления доведоха до значителни загуби както за големи корпорации, така и за малки и средни предприятия. Освен преките финансови щети, организациите са изправени пред разходи за възстановяване, загуба на репутация и спад в производителността.Недоверието в дигиталната икономика също нараства – потребителите стават все по-предпазливи при споделянето на лични и финансови данни онлайн. Това води до негативно въздействие върху електронната търговия и дигиталните услуги. В отговор на тези заплахи бизнесите са принудени да инвестират значителни средства в киберсигурност, като в някои случаи тези разходи дори надвишават печалбите, което може да доведе до свиване на дейността или фалит.
Критичната инфраструктура също е изложена на сериозен риск, включително енергийни мрежи, транспортни системи и здравеопазването. Атаки срещу болници могат да застрашат човешки животи, а пробиви в електроснабдяването или транспорта – да парализират цели градове. През 2023 г. атаките срещу здравния сектор нараснаха със 74%, като рансъмуер атаките доведоха до отказ в работата на болници и забавяне на медицински процедури. Подобни пробиви не само компрометират сигурността, но и нанасят сериозни икономически и социални щети.
Кибератаките водят до директни финансови загуби, които варират от източване на банкови сметки до сложни измами с криптовалути. За организациите подобни нападения могат да имат катастрофални последици, включително спиране на дейността, загуба на клиенти и дори фалит. Статистиката показва, че близо 60% от малките и средни предприятия затварят врати до шест месеца след тежък киберинцидент, което подчертава критичната необходимост от инвестиции в киберсигурност и превантивни мерки за защита на бизнеса.
Киберинцидентите водят до сериозна загуба на доверие сред клиентите, особено когато чувствителни данни са компрометирани. Компаниите, засегнати от подобни пробиви, често се сблъскват с дългосрочни репутационни щети и значителни финансови загуби.
Според проучване на IBM, средната цена на пробив в сигурността през 2024 г. възлиза на 4,8 милиона долара на компания. Това включва разходи за възстановяване на системите, компенсиране на засегнатите лица и възстановяване на репутацията.
Известни примери като атаките срещу UnitedHealth Group (2024), T-Mobile (2021), Colonial Pipeline (2021) и MOVEit (2023) показват дългосрочните последици от пробивите в сигурността и трудностите при възстановяването на доверието. Възстановяването на доверието е продължителен и сложен процес, който изисква значителни инвестиции в киберсигурност и прозрачна комуникация с пострадалите страни.
Рансъмуер: нарастваща заплаха
Рансъмуер атаките остават една от най-сериозните киберзаплахи. През 2024 г. се наблюдава ръст на тези нападения, като киберпрестъпниците използват тактики като двойно изнудване (double extortion). Освен криптиране на файловете на жертвите, те заплашват да публикуват откраднатите данни, ако не бъде платен откуп. Такива нападения не само причиняват финансови загуби, но и подкопават доверието в цифровата инфраструктура.Очаква се през 2025 г. щетите от рансъмуер да надхвърлят 30 милиарда долара, което принуждава все повече организации да прилагат политики на "zero trust" и сегментиране на мрежите, за да ограничат възможността за проникване и разпространение на атаките.
 Социалното инженерство и фишинг атаките остават сред най-разпространените методи за компрометиране на системи и изтичане на данни. Чрез психологически трикове и манипулации, киберпрестъпниците подмамват жертвите да предоставят чувствителна информация като потребителски имена, пароли или финансови данни. През 2024 г. се наблюдава значителен ръст на фишинг кампаниите, особено насочени към служители на корпоративни организации и критична инфраструктура.
Фишинг атаките често използват техники като имитация на официални имейли, фалшиви уебсайтове или съобщения от доверени източници. Последствията могат да включват източване на банкови сметки, компрометиране на фирмени мрежи и дори заразяване с рансъмуер. За да противодействат на тези заплахи, организациите трябва да инвестират в обучения за киберсигурност на служителите и да прилагат многослойни мерки за защита, като многофакторна автентикация и филтриране на съобщенията.
Разширяваща се област за атака
С нарастващото използване на интернет, зоната за потенциални кибератаки се разширява експоненциално. Очаква се до 2025 г. светът да съхранява над 200 зетабайта данни, предоставяйки на хакерите безпрецедентни възможности за нападения.
Тази тенденция подчертава необходимостта от засилени мерки за киберсигурност, включително по-добра защита на мрежите, строги политики за достъп и повишена осведоменост сред потребителите.
В същото време увеличаването на свързаните устройства, като интелигентни домакински уреди, автономни превозни средства и индустриални IoT системи, създава нови уязвимости. Киберпрестъпниците могат да използват слабости в защитата на тези устройства, за да осъществяват атаки срещу корпоративни мрежи или критични инфраструктури. Разпространението на 5G технологията допълнително усложнява ситуацията, като предлага по-бърза и ефективна комуникация, но също така отваря нови възможности за атаки срещу несигурни или недостатъчно защитени мрежи.
Засилена регулация
В отговор на нарастващите кибератаки Европейският съюз въвежда все по-строги регулации за киберсигурност- Директива (ЕС) 2022/2555 относно мерки за високо общо ниво на киберсигурност (NIS2) - приета през 2022 г., прилага се от октомври 2024 г. Разширява обхвата на задълженията за киберсигурност на повече сектори и организации. Основната цел е повишаване на киберустойчивостта на критичните инфраструктури.
- Регламент (ЕС) 2022/2554 относно оперативната устойчивост на цифровите технологии във финансовия сектор (DORA) - прилага се от януари 2025 г. Основна цел е гарантиране на оперативната устойчивост на финансовите институции чрез мерки за киберсигурност и управление на ИТ рискове.
- Регламент (ЕС) 2024/2847 относно хоризонтални изисквания за киберсигурност за продукти с цифрови елементи (Акт за кибеустойчивост) - Приет през 2023 г., влиза в сила от 2025 г. Този регламент въвежда минимални изисквания за киберсигурност на свързаните устройства и цифровите продукти, като целта е да се ограничи достъпът на уязвими продукти до европейския пазар. Това е ключова стъпка за намаляване на киберрисковете, свързани с интернет на нещата и индустриалните IoT системи
- Регламент (ЕС) 2024/1689 за установяване на хармонизирани правила за изкуствения интелект – прилага се частично от февруари 2025 г. Регулира рисковете, свързани с внедряването на изкуствен интелект, включително аспекти на сигурността и защитата на данни. Това ще подобри прозрачността и доверието в AI системите, намалявайки потенциалните киберзаплахи от автоматизирани технологии.
Инвестиции в киберсигурност
В отговор на ескалиращите киберзаплахи, глобалните разходи за киберсигурност нарастват значително. Прогнозите сочат, че годишните разходи за услуги и решения за киберсигурност ще се увеличат с 46% и ще достигнат 271 милиарда долара през следващите пет години. Въпреки това, темпът на растеж на тези инвестиции показва тенденция към забавяне, което може да остави много организации уязвими към новите и еволюиращи заплахи. В допълнение към увеличените инвестиции, много организации се насочват към използване на изкуствен интелект и машинно обучение за автоматизиране на защитата срещу кибератаки. Тези технологии могат да идентифицират и неутрализират заплахи в реално време, което значително намалява реакционното време и щетите от потенциални пробиви. Въпреки това, развитието на киберпрестъпността следва същия тренд, като хакерите също използват тези технологии за усъвършенстване на своите атаки, което създава динамична и постоянно развиваща се заплаха.
Киберпрестъпността е глобален феномен с огромно икономическо и социално въздействие, което продължава да нараства. За да се намали рискът и минимизират загубите, е необходимо активно сътрудничество между правителства, бизнеси и индивидуални потребители.
Практическите мерки за повишаване на киберустойчивостта включват:
- Инвестиции в модерни технологии за киберсигурност, като изкуствен интелект и автоматизирани системи за мониторинг, които могат да идентифицират заплахи в реално време.
- Обучение на персонала и изграждане на киберкултура, с цел намаляване на рисковете от социално инженерство и фишинг атаки.
- Прилагане на принципите на "Zero Trust", които ограничават възможностите за проникване чрез стриктно управление на достъпа и мрежово сегментиране.
- Утвърдени практики за реакция при инциденти, включително планове за възстановяване след кибератака и регулярни симулации на потенциални заплахи.
В тази динамична и несигурна среда устойчивостта и готовността за реакция стават ключови елементи на корпоративната стратегия. Организациите трябва да възприемат проактивен подход чрез внедряване на модерни технологии, обучение на служителите и стриктно прилагане на принципите на "Zero Trust". Само чрез интеграция на съвременни решения и активно сътрудничество между частния и публичния сектор можем да се противопоставим на нарастващата киберзаплаха.
За да бъдат конкурентоспособни и сигурни в бъдеще, организациите трябва не само да се адаптират към променящите се условия, но и да планират стратегически своите инвестиции в киберсигурност. Защото в дигиталната ера доверието не е даденост – то трябва да се защитава и укрепва всеки ден.
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


