
Преход към изискванията на ISО/IEC 27001:2022
ПРЕРАБОТВАНЕ НА СИСТЕМИ ЗА УПРАВЛЕНИЕ
Бележка към ноември 2026 г.: Статията е от 2023 г. Актуалната информация и как помагаме – на страницата по темата.
ISO/IEC 27001 – внедряване → | Изпратете запитване → Отговаряме до 1 работен ден.
Важни дати:
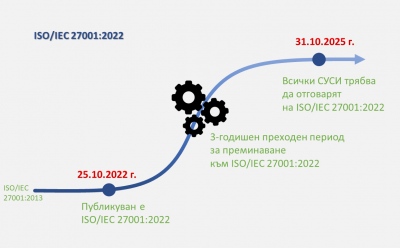
• 31 октомври 2022 г. – начало на преходния период;
• 30 април 2023 г. – след тази дата всички първоначални (нови) сертификати трябва да бъдат към ISO/IEC 27001:2022. Препоръчва се и всички ресертификационни одити да бъдат по новата версия;
• 31 октомври 2025 г. – Приключва преходният период
След тази дата Сертификатите за ISO/IEC 27001:2013 вече няма да бъдат валидни.
През 3-годишния гратисен период и двете версии на стандарта ISO/IEC 27001 са валидни. Сертифицираните организации трябва да планират и предприемат необходимите действия преходът и одитът да се осъществят в рамките на преходния период.
Какво следва да направите?
Сертифицираните организации трябва да приведат своята система за управление на сигурността на информацията към изискванията на ISO/IEC 27001:2022 и да преминат през одит за преход.
За целта, организациите е необходимо да:
• Се запознаят с изискванията, въведени с ISO/IEC 27001:2022;
• Направят анализ на промените и изготвят план за преход към новата версия на ISO/IEC 27001:2022;
• Актуализират документацията на СУСИ, Декларацията за приложимост и др. свързани документи;
• Преразгледат и актуализират оценката на риска и плана за въздействие върху риска.
• Внедрят новите и променени контроли съгласно Приложение А и Декларацията за приложимост;
• Извършат вътрешен одит на СУСИ;
• Проведат преглед от ръководството, на който да отчетат ефикасността от направените промени в СУСИ.
• Се свържат с органа за сертификация, за да планират одита за преход.
Според нуждите на организацията, КОНСЕХО ви предлага:
1. Провеждане на първоначален одит и преглед на състоянието на системата за управление;
2. Изготвяне на план за преход към новата версия на ISO/IEC 27001:2022;
3. Преработка и актуализация на наличната документация от СУСИ по ISO/IEC 27001:2022;
4. Обучение за прилагане на изискванията на ISO/IEC 27001:2022;
5. Провеждане на вътрешни одити по ISO/IEC 27001:2022;
6. Консултиране и съдействие по време на надзорен, ресертификационен или извънреден одит за сертификация по новата версия на ISO/IEC 27001:2022.
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


