
Директива NIS2
Изискванията за киберсигурност, наложени на субектите, предоставящи икономически значими услуги или дейности, се различават значително в държавите членки. Настоящата директива има за цел да премахне тези различия.
Какво е различното при NIS2?
NIS2 се прилага за по-широк обхват на сектори и услуги от тези в първоначалната директива. Докато NISD се прилага предимно за оператори на съществени услуги и доставчици на цифрови услуги, NIS2 премахва това разграничение и въвежда по-широката концепция за „съществени“ и „важни“ субекти и на практика разширява видовете организации, които попадат в тези категории.
Съществените субекти (напр. енергийни предприятия, телекоми и доставчици на облачни услуги) вече ще подлежат на всеобхватен предварителен и последващ контрол от компетентните органи, защото осъществяват дейности, които имат по-голяма степен на важност и критичност за обществото. Важни субекти (напр. пощенски и куриерски услуги, производители на химикали и храни) ще подлежат единствено на последващ надзор.
Съществени и важни субекти по сектори
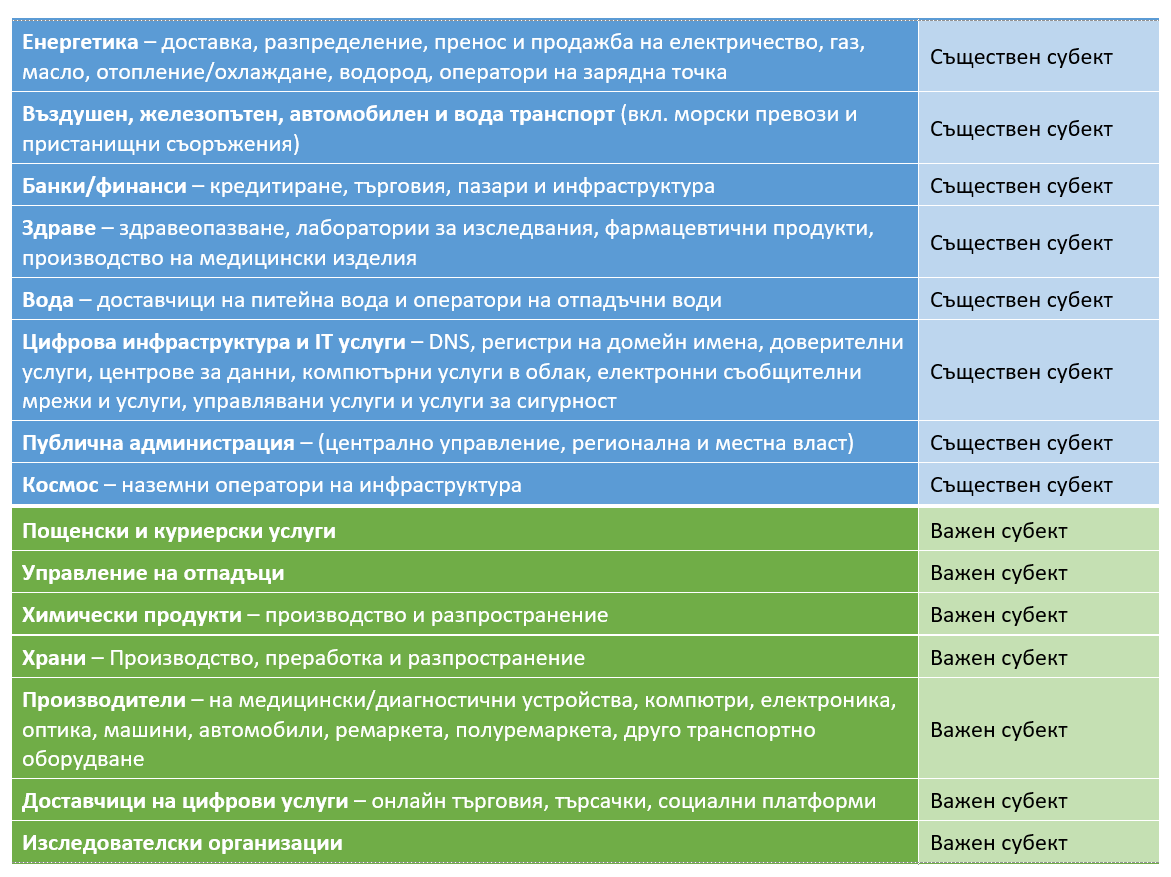
В обхвата на NIS2 попада всяко средно и голямо предприятие – компаниите с повече от 50 служители или с годишен оборот над 10 млн. евро от изброените сектори. Това на практика означава, че всяка компания от тези сектори с над 50 служители ще трябва да съобрази дейността си с набор от технически, оперативни и организационни мерки. Например доставчиците на куриерски услуги, банки, здравни заведения, превозвачи, производителите на храни (зеленчуци, консервирана храна, сладкарски изделия, детски и бебешки храни и т.н.), доставчици и дистрибутори на вода, доставчици на софтуерни услуги и редица други ще попаднат в обхвата на NIS2. Някои компании попаднат в обхвата на новите правила и независимо от размера си, например: телекомуникационни оператори, доставчици на удостоверителни услуги, доставчици на DNS (система за имена на домейни услуги) и други. Всички тези компании ще трябва да приведат дейността си в съответствие с изискванията на новата нормативна уредба.
- политики за контрол на достъпа,
- процедури за действия при инцидент,
- сигурност на веригата за доставка, включително взаимовръзките между всеки субект и неговите преки снабдители или доставчици на услуги,
- въвеждане на многофакторна автентикация, защитени гласови, видео и текстови съобщения и защитени системи за спешна комуникация в рамките на субекта, когато е целесъобразно,
- добри практики и обучение в областта на киберсигурността относно принципите на нулево доверие (zero-trust), софтуерни актуализации, конфигурация на устройства и др.
- първоначално уведомление в рамките на 24 часа;
- повторно уведомление в рамките на 72 часа;
- междинен доклад в някои случаи (при поискване);
- окончателен доклад с допълнителна информация за инцидента в рамките на един месец;
- в някои случаи може да се изисква и уведомяване на потенциално засегнатите потребители.
Предвид санкциите, компаниите следва да са наясно с това, тъй като и наглед малки инциденти биха могли да се окажат значителни, които подлежат на докладване. Съгласно Директивата NIS2 компетентните органи ще могат да разчитат на солиден набор от правомощия за правоприлагане и разследване, като например извършване на одити на сигурността и изискване на данни, информация и документи, както и да налагат глоби:
- за съществени субекти, най-малко до 10 млн. евро или 2% от световния годишен оборот;
- за важни субекти, най-малко до 7 млн. евро или 1,4% от световния годишен оборот.
Какво следва?
Тъй като директивите на ЕС нямат пряко действие в държавите членки, те трябва да транспонират изискванията на Директивата NIS2 в националното законодателство, преди да станат приложими. Транспонирането трябва да бъде направено до 17 октомври 2024 г. и да бъдат публикувани съответните нормативни документи, които да започнат да се прилагат от 18 октомври 2024 г. Следете новините на нашата страница. Ще ви информираме за мерките, които трябва да предприемете. Можем да сме полезни и с оценката дали вашата организация попада в обхвата на NIS2, консултации относно мерки за общо ниво на киберсигурност, въвеждане на минимални изисквания за киберсигурност, провеждане на обучения и др.
Внедряване на управленски стандарти
КОНСЕХО ЕООД (CONSEJO) е консултантска компания с над 20 години практически опит в разработването, внедряването и поддържането на системи за управление в съответствие с международни стандарти и регулаторни изисквания. Компанията предоставя консултантски услуги в областта на качеството, околната среда, здравето и безопасността при работа, безопасността на храните, информационната сигурност, киберсигурността, управлението на риска и устойчивото развитие. Експертизата ни обхваща стандарти и схеми като ISO 9001, ISO 14001, ISO 45001, ISO 22000, ISO/IEC 27001, IFS Food, BRCGS и HACCP, както и консултации във връзка с NIS2, DORA, GDPR и EcoVadis.
Екипът на КОНСЕХО е участвал в реализирането на над 1500 проекта за организации от различни сектори на икономиката, включително производство, строителство, енергетика, информационни технологии, транспорт, търговия, хранително-вкусова промишленост и услуги. В основата на нашия подход е изграждането на реално работещи системи за управление, съобразени със спецификата и потребностите на всяка организация. Работим в тясно сътрудничество с клиентите си, като осигуряваме консултантска подкрепа, обучение на персонала и съдействие при внедряването. Стремим се да предоставяме качествени услуги в договорените срокове и решения, които подпомагат успешното сертифициране и създават дългосрочна стойност за бизнеса.


